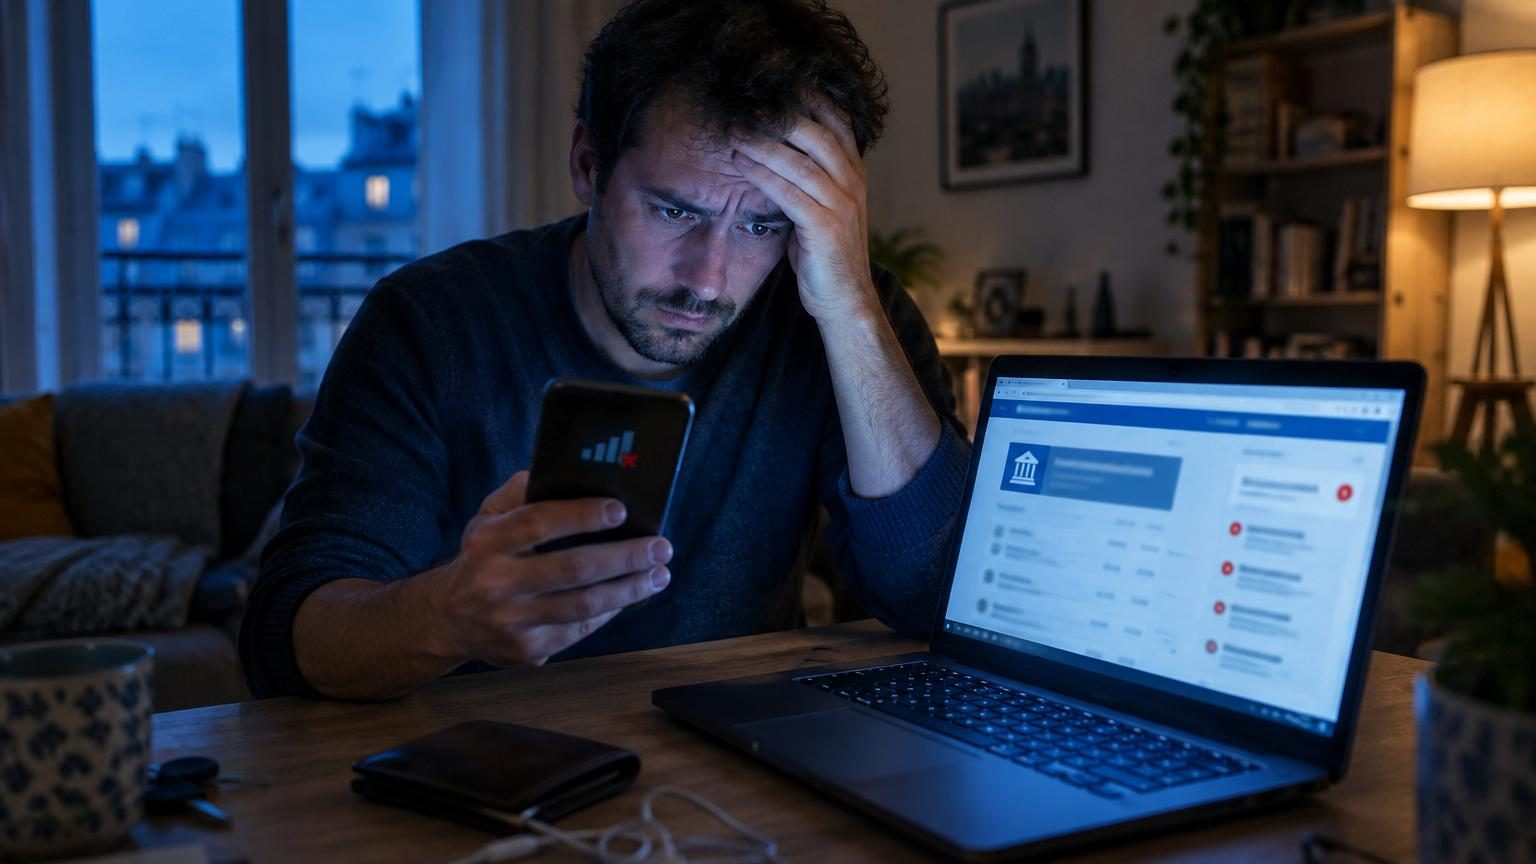
Le coup est si discret qu’on ne le voit pas venir.
Un soir de semaine, dans la lumière bleutée du salon, votre téléphone vibre sur la table basse, puis l’écran affiche soudain : « Aucun service ». Plus de réseau. Plus de 4G, plus de barres, plus rien. Vous le redémarrez, vous changez de pièce, vous ouvrez la fenêtre comme si ça allait aider l’antenne à vous retrouver. Rien ne revient. Une petite inquiétude monte, mais vous vous dites que ça attendra demain.
Le lendemain justement, c’est votre banque qui vous réveille. Des paiements à l’étranger, des retraits, des virements inconnus. Votre compte a été siphonné pendant que vous essayiez juste de retrouver du réseau. Ça paraît fou. Et pourtant, des gendarmes racontent voir cette scène encore et encore. Une coupure de réseau qui n’a rien d’un bug. Une alerte silencieuse que l’on ne sait pas encore lire.
Quand une simple coupure de réseau cache une attaque bien réelle
Nous connaissons tous ce moment où l’on râle contre son opérateur. Plus de réseau sur l’autoroute, dans le train, ou au fond du salon. On soupire, on agite le téléphone comme une télécommande fatiguée, puis tout finit par revenir. Là, la scène est différente : le réseau disparaît sans raison, sans mouvement, en pleine ville, en plein centre commercial, au bureau. Et surtout, il ne revient pas. Pas au bout de cinq minutes. Pas au bout d’une demi-heure. Juste ce petit message sec sur l’écran. *Carte SIM non provisionnée. Aucun service.*
Depuis quelques mois, la gendarmerie et la police nationale publient des mises en garde très claires : ce genre de coupure soudaine peut être le signe d’une **fraude à la carte SIM**, aussi appelée « SIM swapping ». Une technique aussi simple qu’efficace. En 2023, une note interne évoquait des dizaines de victimes dans plusieurs départements en quelques semaines. Montants dérobés : parfois plus de 20 000 euros par personne. Le schéma se répète : téléphone muet, compte désossé, victime abasourdie devant son relevé bancaire.
Le principe est glaçant de logique. Les escrocs commencent souvent par récupérer vos données personnelles : nom, adresse, date de naissance, parfois votre numéro de client, glanés via du phishing, des fuites de données ou des réseaux sociaux trop bavards. Avec ces infos, ils contactent votre opérateur en se faisant passer pour vous. Ils prétendent avoir perdu leur téléphone et demandent l’activation d’une nouvelle carte SIM. Lorsque cette nouvelle carte est activée, l’ancienne, la vôtre, est désactivée. Votre mobile perd aussitôt le réseau. À partir de là, tous les SMS de vérification bancaire sont redirigés chez eux. La porte du coffre est grande ouverte.
Les premiers réflexes qui changent tout
Quand votre téléphone perd le réseau sans raison évidente, le temps devient soudain votre meilleur allié. Premier réflexe : ne pas attendre que « ça revienne tout seul ». Au bout de quelques minutes, si aucune barre ne réapparaît et que les autres autour de vous ont du réseau, le doute doit s’installer. Redémarrez une fois, pas dix. Puis prenez un autre appareil, celui de votre conjoint, un téléphone pro, ou même une ligne fixe. Appelez immédiatement le service client de votre opérateur pour vérifier si une nouvelle carte SIM a été activée à votre nom.
En parallèle, un autre geste peut limiter la casse : se connecter à sa banque depuis un ordinateur sécurisé et changer au plus vite ses mots de passe. Si l’accès est impossible, ou si des opérations suspectes s’affichent déjà, appelez le numéro d’urgence de votre banque et demandez un blocage immédiat de vos comptes ou de votre carte. Soyons honnêtes : personne ne fait vraiment cela tous les jours, mais ce sont ces minutes-là qui font la différence entre quelques tentatives refusées et des milliers d’euros envolés.
Pour saisir l’ampleur du phénomène, il suffit d’un cas concret. Un trentenaire du sud de la France, cadre dans une PME, raconte aux gendarmes avoir perdu le réseau en pleine réunion. Il pense à un simple bug et n’y prête pas plus attention. Le soir, il veut payer ses courses : carte refusée. En consultant son application bancaire sur le Wi-Fi de chez lui, il découvre plusieurs virements express vers des comptes à l’étranger, puis des paiements sur des sites en ligne. En moins de deux heures, près de 12 000 euros ont disparu. Son opérateur confirmera plus tard qu’une nouvelle SIM avait été activée à son nom quelques heures plus tôt.
Les enquêteurs décrivent souvent la même mécanique psychologique. On fait confiance à la technologie. On se dit que le réseau, « ça bugue ». On remet au lendemain l’appel au service client, faute de temps ou par simple lassitude. Sauf que, dans ce laps de temps, les fraudeurs agissent comme dans un supermarché vide, certains de ne pas être dérangés. Ils testent les codes, réinitialisent les mots de passe, se connectent à vos services bancaires. Plus vous tardez, plus ils apprennent à se déplacer dans votre vie numérique sans faire de bruit.
On entend souvent : « Moi, je fais attention à mes mails, je ne clique sur rien ». C’est une bonne habitude, mais elle ne suffit plus. La **fraude à la carte SIM** ne repose pas uniquement sur un clic malheureux. Elle s’appuie sur un mélange d’ingénierie sociale, de données collectées un peu partout et sur des failles d’authentification qui s’appuient encore trop souvent sur le SMS comme « clé finale ». Tant que vos opérations bancaires seront validées par un code reçu sur votre téléphone, ce téléphone restera la cible numéro un. Une simple coupure de réseau devient alors la première alarme d’un braquage silencieux.
Les gestes qui protègent vraiment votre compte et votre téléphone
Pour limiter les risques, il existe quelques gestes très concrets, simples à mettre en place. Le plus puissant : renforcer la sécurité de vos accès bancaires. Activez, dès que possible, l’authentification via l’application bancaire plutôt que par SMS. Beaucoup de banques proposent maintenant une validation biométrique ou via un code dans l’appli. Ce petit changement réduit très fortement l’intérêt de voler votre numéro de téléphone. Sur vos comptes en ligne les plus sensibles, utilisez un gestionnaire de mots de passe, des codes longs, différents, et évitez les « 1234 » évidents ou la date de naissance.
Autre réflexe : surveiller vos données qui traînent. Vérifiez les informations que vous laissez en public sur les réseaux sociaux : numéro de téléphone dans la bio, adresse complète, date de naissance, réponses aux fameux quiz. Tous ces éléments peuvent aider un escroc à se faire passer pour vous auprès de votre opérateur. Quand vous recevez un appel prétendument de votre banque ou de votre opérateur, restez méfiant face à ceux qui insistent pour vous faire lire un code reçu par SMS. Un vrai conseiller vous mettra rarement la pression en quelques minutes, à la limite du chantage émotionnel.
La plus grosse erreur, racontent les gendarmes, c’est la tendance à minimiser ce que l’on ressent. On se dit que l’on dramatise, que l’on n’est « pas parano », qu’on va attendre un peu avant d’appeler. *Ce temps d’hésitation, les escrocs le connaissent par cœur.* Ils savent que vous doutez, que vous hésitez à déranger le service client, que vous repousserez à après le dîner. Raison de plus pour adopter une règle simple : si votre téléphone perd le réseau brutalement, sans explication, considérez-le comme potentiellement piraté jusqu’à preuve du contraire. Ce n’est pas céder à la peur, c’est accepter que le doute soit un outil de protection.
Les forces de l’ordre insistent aussi sur un autre point : ne jamais se sentir coupable d’avoir été piégé. La honte fait souvent perdre un temps précieux. Beaucoup de victimes attendent plusieurs jours avant de porter plainte, persuadées d’avoir « été bêtes ». Or, plus la plainte est rapide, plus les chances de retrouver une partie des fonds augmentent, notamment grâce aux blocages de comptes relais. Un gendarme résume cela de façon assez crue : se taire, c’est leur laisser l’avance.
« Aujourd’hui, voler un téléphone n’a plus grand intérêt. Ce qui vaut de l’or, c’est votre numéro, vos SMS, et la confiance que les banques continuent de leur accorder pour valider des opérations », explique un enquêteur spécialisé dans la cybercriminalité financière.
Pour se protéger au quotidien, certains repères peuvent aider à garder un coup d’avance :
- Considérez toute coupure de réseau soudaine et durable comme un signal d’alerte, pas seulement comme un bug.
- Privilégiez l’authentification via application bancaire ou clé physique plutôt que les codes par SMS.
- Limitez les informations personnelles visibles en ligne, notamment votre numéro de téléphone et votre date de naissance.
- En cas de doute, appelez vous-même votre banque et votre opérateur, en utilisant les numéros officiels, jamais ceux reçus par message.
- Portez plainte rapidement si une fraude est constatée, même si vous pensez ne plus rien pouvoir faire.
Un téléphone muet, des comptes vulnérables, et notre réflexe de confiance
Au fond, toute cette histoire raconte quelque chose de très simple : nous avons confié une bonne partie de notre vie à un petit rectangle de verre. Nos photos, nos conversations, nos rendez-vous, notre argent. Quand il s’éteint, quand il se tait, c’est un peu comme si quelqu’un tirait la prise de notre quotidien. Les gendarmes le répètent lors de leurs interventions : un téléphone qui perd le réseau sans raison, ce n’est plus une anecdote technique. C’est devenu un indice criminel à part entière.
On pourrait se dire que tout cela ne concerne « que les autres », ceux qui se font avoir par des mails douteux ou des appels suspects. Pourtant, les profils de victimes ne se ressemblent pas. Jeunes, retraités, cadres, étudiants. Des gens prudents, parfois même très informés, qui ont juste eu un moment de fatigue, un réflexe de confiance, un soupir de lassitude devant un réseau capricieux. La fraude à la carte SIM joue précisément sur cette fatigue numérique. Sur notre envie que les choses fonctionnent, sans avoir à se méfier de tout, tout le temps.
La vraie question, finalement, n’est pas de savoir si l’on peut tout sécuriser. Personne ne vérifiera ses relevés bancaires toutes les heures, personne ne changera de mot de passe tous les trois jours. La vraie question, c’est : quels sont les deux ou trois signaux faibles que l’on accepte de prendre au sérieux ? Une coupure de réseau soudaine. Un SMS de validation que l’on n’a pas demandé. Un mail de réinitialisation reçu au mauvais moment. À partir de là, chacun peut construire ses propres petits réflexes, discuter avec ses proches, ses parents, ses enfants, pour que ce qui ressemble à un simple bug ne soit plus jamais pris à la légère.
| Point essentiel | Détail | Valeur ajoutée pour le lecteur |
|---|---|---|
| Identifier la coupure suspecte | Perte soudaine et durable du réseau, sans changement de lieu ni incident visible | Savoir quand passer du simple agacement à l’alerte réelle |
| Réagir en quelques minutes | Appeler l’opérateur, vérifier ses comptes, bloquer si besoin, sans attendre le lendemain | Réduire la fenêtre d’action des fraudeurs et limiter les pertes financières |
| Adapter ses outils de sécurité | Privilégier l’appli bancaire, mots de passe robustes, exposition limitée de ses données | Rendre la fraude au numéro de téléphone beaucoup moins efficace sur votre profil |