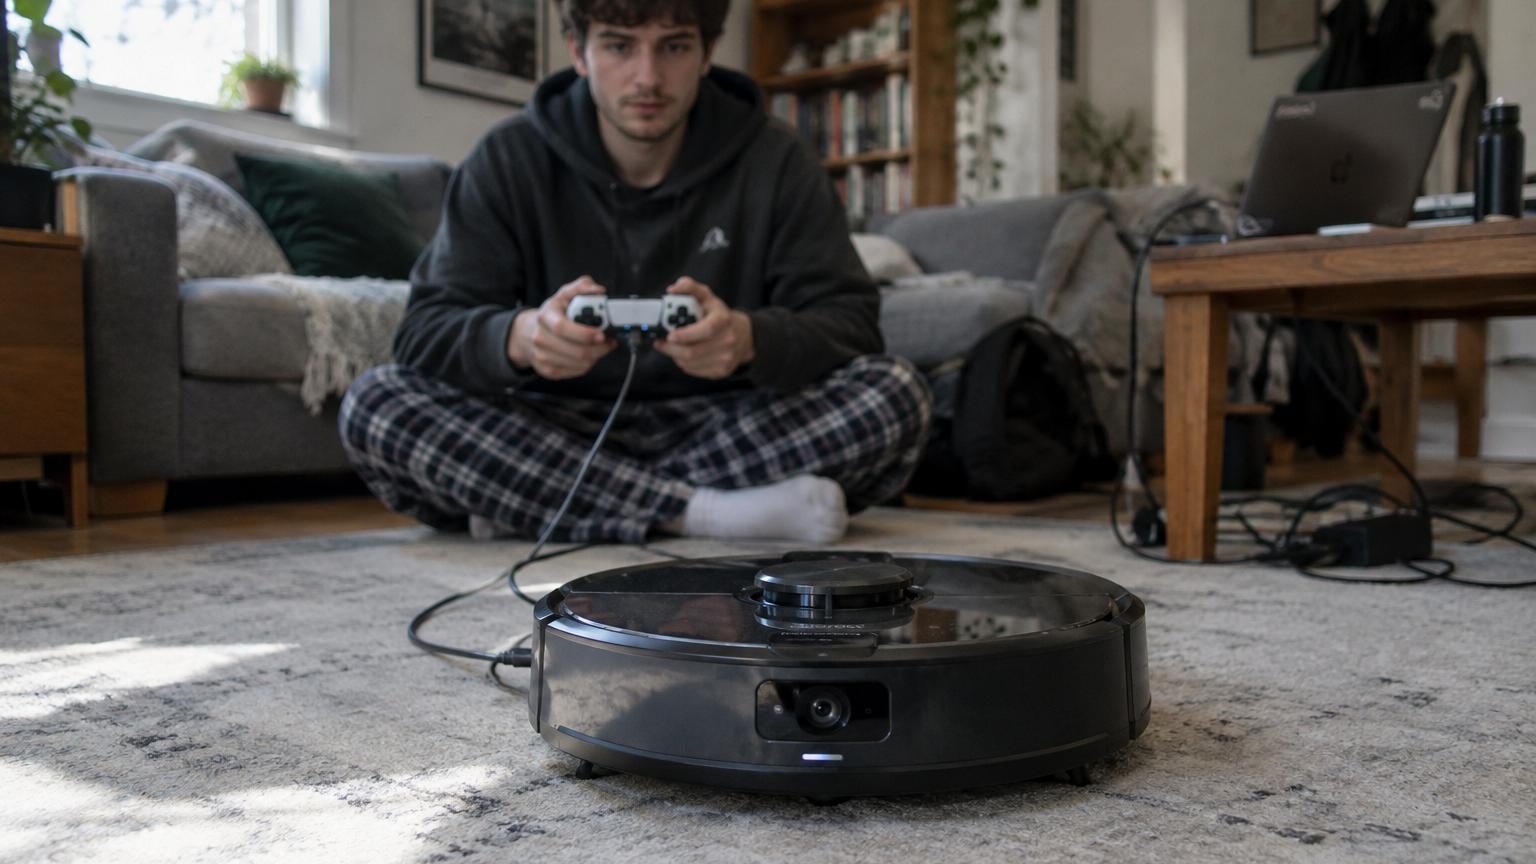
Un passionné bidouille son aspirateur robot DJI aux États-Unis et se retrouve, sans l’avoir cherché, aux commandes de milliers d’appareils connectés.
En voulant simplement piloter son aspirateur robot comme une voiture de jeu vidéo, un utilisateur américain a mis au jour une faille de sécurité massive chez DJI. Comme le raconte le média technologique The Verge, sa curiosité l’a mené à accéder à près de 7 000 aspirateurs robots répartis dans 24 pays, avec à la clé des cartes de logements, des flux vidéo en direct et des sons captés par les microphones.
Un aspirateur à 2 000 dollars branché à une manette de PlayStation
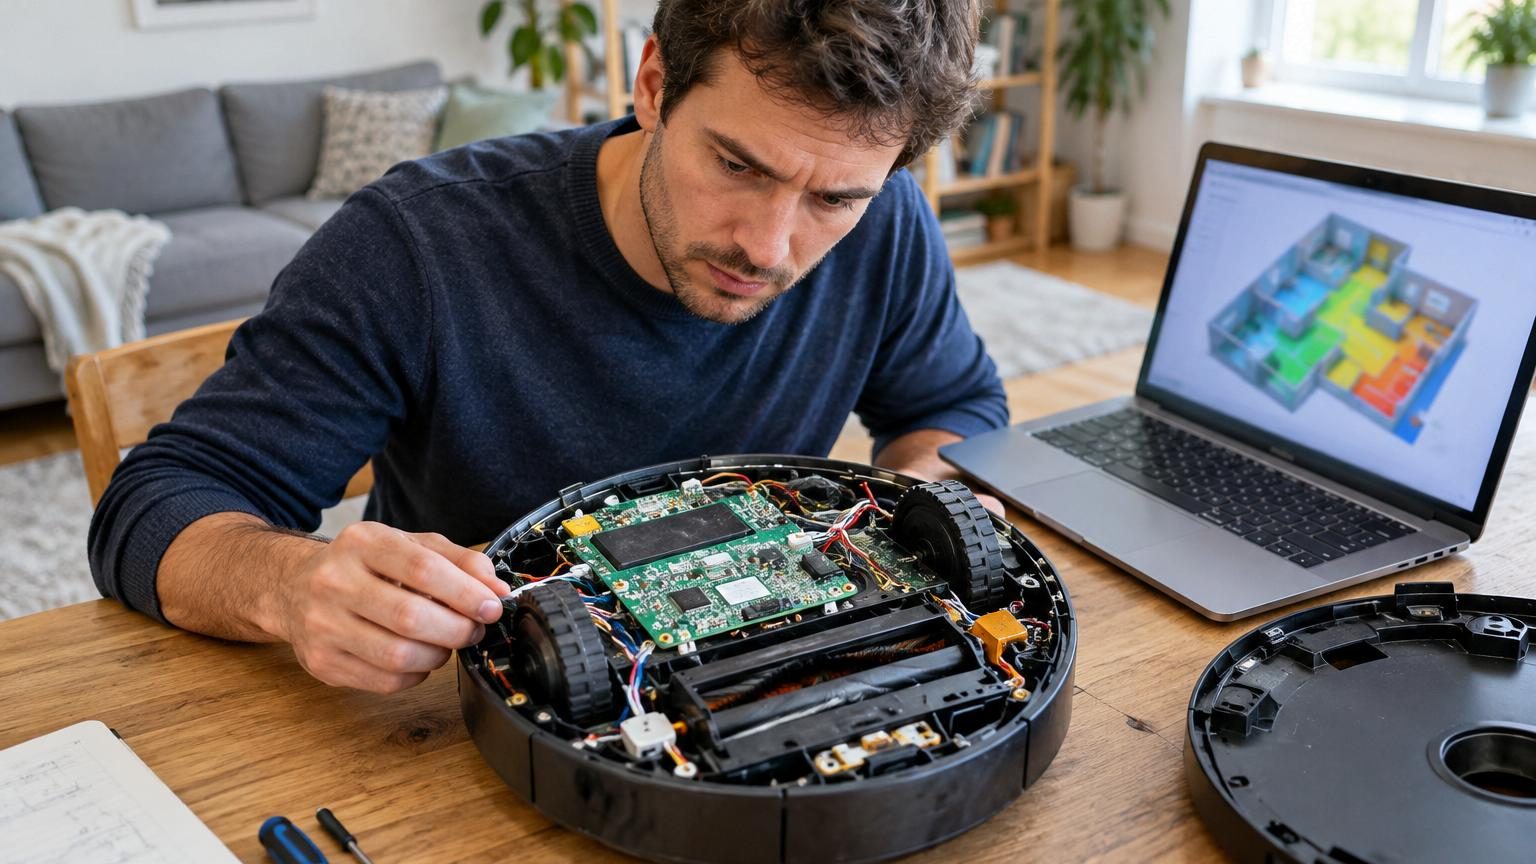
Tout part d’un achat : un aspirateur robot DJI Romo, facturé environ 2 000 dollars. Son propriétaire, Sammy Azdoufal, ne se contente pas de l’application officielle. Il veut le piloter avec sa manette de PlayStation 5, comme un véhicule dans un jeu.
Pour y parvenir, il commence à analyser les communications entre le robot et les serveurs distants de DJI. Il s’appuie sur une intelligence artificielle, Claude Code, pour l’aider à traduire ce « langage machine » en instructions compréhensibles. L’objectif de départ reste ludique : détourner son aspirateur en petit bolide téléguidé.
Le Romo communique, comme beaucoup d’objets connectés, via un protocole baptisé MQTT, pour « Message Queuing Telemetry Transport ». Toutes les quelques secondes, l’appareil envoie des paquets de données vers le cloud : niveau de batterie, signalement d’un blocage sur un tapis, ou encore carte 2D des pièces nettoyées.
C’est en cherchant à reproduire ce dialogue numérique qu’Azdoufal finit par comprendre comment son aspirateur « se présente » aux serveurs, notamment grâce à un jeton de sécurité censé prouver qu’il est bien propriétaire du robot.
En jouant avec ce jeton, il obtient non pas l’accès à un seul appareil, mais à la base complète des aspirateurs Romo, comme si sa clé de chambre d’hôtel ouvrait soudain toutes les portes du bâtiment.
6 700 autres aspirateurs accessibles, 24 pays concernés
Lorsque la connexion finit par fonctionner, l’Américain réalise qu’il ne voit pas seulement son propre robot. Son ordinateur commence à recenser des milliers de messages venus d’autres appareils.
Selon les informations relayées par The Verge, il a ainsi accédé à 6 700 autres aspirateurs sur un total d’environ 7 000 connectés, répartis dans 24 pays. En neuf minutes de démonstration en direct, il enregistre plus de 100 000 messages envoyés par ces robots disséminés à travers le globe.
La faille ne se limite pas à quelques données techniques. À partir de cette porte d’entrée, il peut :
- consulter le niveau de batterie des appareils et leur numéro de série ;
- afficher les cartes détaillées des logements générées par les robots ;
- accéder à des flux de caméras en direct ;
- écouter les sons captés par les microphones intégrés.
Le Romo, de la taille d’un petit chien, se transforme alors en espion mobile. Il cartographie l’intérieur des habitations, se déplace dans les chambres et les couloirs, observe potentiellement ce qui s’y passe et détecte les moments d’absence. Les propriétaires, eux, n’ont aucune idée que leurs données circulent de cette manière.
Les cartes 2D obtenues par Azdoufal se révèlent suffisamment précises pour aider à planifier un cambriolage physique, en indiquant la configuration des pièces et les zones de passage.
Une faille « par accident » facilitée par l’IA
Le plus frappant dans cette affaire : Sammy Azdoufal n’était pas un pirate chevronné cherchant délibérément une vulnérabilité. Il voulait simplement s’amuser avec une manette de PlayStation 5. C’est en bricolant avec l’aide d’une IA qu’il se retrouve au cœur d’une fuite massive de données.
Claude Code l’aide à décoder les échanges MQTT de DJI et à formuler les bonnes requêtes. Cette assistance technique accessible illustre un phénomène de fond : l’intelligence artificielle abaisse fortement le niveau de compétences nécessaire pour mettre au jour des failles critiques.
Selon le récit rapporté par The Verge, en quelques lignes de code et quelques tests, ce particulier se retrouve à manipuler un jeton de sécurité qui fonctionne comme un passe-partout sur l’infrastructure de DJI. Ce qu’un expert en cybersécurité aurait peut-être repéré après une longue analyse devient accessible à un bricoleur motivé, accompagné d’outils d’IA.
Des foyers remplis de capteurs… et de risques
L’incident intervient alors que les foyers s’équipent à grande vitesse en objets connectés. Sonnette « intelligente », enceinte connectée, réfrigérateur relié à Internet, caméra de surveillance, et maintenant aspirateur robot bardé de capteurs : nos logements se peuplent de microphones, d’objectifs et de systèmes de localisation.
Le cas du Romo illustre un risque particulier : contrairement à une caméra fixe, un robot mobile se déplace partout. Il combine plusieurs éléments sensibles :
| Fonction du robot | Risque associé |
|---|---|
| Caméra embarquée | Vision potentielle de scènes de vie privées, visages, objets de valeur |
| Microphone | Écoute de conversations, informations personnelles ou professionnelles |
| Cartographie 2D | Plan détaillé du logement, utile à un cambrioleur |
| Connexion permanente | Remontée de données en temps réel vers des serveurs éloignés |
Les cas précédents montrent que ce type de dérive ne se limite pas à DJI. En 2024, des pirates ont pris le contrôle d’aspirateurs Ecovacs pour proférer des insultes à leurs propriétaires. En 2025, des failles détectées sur des robots Dreame et Narwal ont permis un accès en temps réel aux caméras.
Chaque nouvel appareil connecté dans un salon, une chambre ou une chambre d’enfant augmente ainsi la surface d’attaque potentielle. Et les entreprises, en quête de mise sur le marché rapide, n’appliquent pas toujours des standards de cybersécurité renforcés.
Une réponse tardive et un jeu de « whack-a-mole »
Face à la faille révélée par Sammy Azdoufal et documentée par The Verge, la réaction de DJI suit un scénario désormais bien connu. Le groupe chinois commence par minimiser le problème et affirme avoir colmaté la brèche.
D’après le récit publié, les serveurs n’étaient en réalité pas encore totalement sécurisés à ce moment-là. Les journalistes apportent la preuve d’un accès toujours actif. Ce n’est qu’ensuite que DJI renforce réellement sa défense numérique et déploie plusieurs mises à jour automatiques, présentées comme correctives, début février 2026.
DJI affirme aujourd’hui que la faille est « résolue » à la faveur de ces mises à jour, mais l’épisode illustre un environnement où la cybersécurité doit suivre au pas de course des produits déjà en circulation.
Le secteur ressemble à une partie de « tape-taupe » sans fin : une vulnérabilité corrigée en révèle une autre quelques mois plus tard, dans un composant voisin ou un service cloud sous-jacent. Les objets connectés domestiques se trouvent dans une zone grise réglementaire, moins encadrés que des dispositifs médicaux ou les systèmes électroniques automobiles, alors même qu’ils collectent des données très intimes.
À cela s’ajoute une dimension géopolitique. DJI, géant technologique chinois surtout connu pour ses drones, se retrouve déjà sous le feu des critiques de plusieurs responsables politiques américains. Même si l’existence de portes dérobées volontairement installées reste débattue, des bugs de cette ampleur nourrissent les arguments de ceux qui dénoncent un risque stratégique.
Que se passe-t-il pour des appareils similaires en France ?
Sur le marché français, les aspirateurs robots connectés et les autres équipements de « maison intelligente » restent soumis au droit commun de la protection des données et à la surveillance de la Commission nationale de l’informatique et des libertés (CNIL). Les fabricants doivent informer les utilisateurs des données collectées et de leur usage, et respecter le règlement général sur la protection des données (RGPD) européen.
Dans les faits, un aspirateur robot commercialisé en France peut lui aussi :
- cartographier les pièces du logement pour optimiser ses déplacements ;
- transmettre ces cartes à un serveur distant pour l’analyse ou le stockage ;
- embarquer une caméra ou un micro pour certaines fonctions avancées, comme la surveillance.
Les obligations portent sur le consentement, la transparence et la sécurisation des données, mais les règles ne détaillent pas, appareil par appareil, le niveau de robustesse technique minimal des mécanismes d’authentification. L’équivalent français d’un organisme sectoriel spécialisé dans la sécurité de ces robots n’existe pas encore au même niveau que pour l’automobile ou l’aéronautique.
En cas d’incident grave, les utilisateurs français peuvent saisir la CNIL, et les fabricants s’exposent à des sanctions si des manquements au RGPD sont constatés. Mais la prévention effective repose en grande partie sur les pratiques internes des industriels : tests de sécurité, audits, correctifs réguliers, et architecture pensée pour limiter l’impact d’une fuite.
Des humanoïdes domestiques en ligne de mire
L’affaire du Romo intervient alors que plusieurs entreprises poussent encore plus loin le concept de robot domestique. Des acteurs comme Unitree, Tesla ou 1X commercialisent déjà des machines capables de réaliser des tâches complexes à domicile, avec des silhouettes humanoïdes, des bras articulés et une perception avancée de l’espace.
Dans ce contexte, l’hypothèse d’une fuite de données ne concerne plus seulement une carte 2D du salon, mais potentiellement un flux vidéo 3D du quotidien d’une personne, quasiment en permanence. Un robot qui range, cuisine ou assiste une personne âgée observe forcément une grande partie de sa vie privée.
La multiplication de ces « yeux itinérants » dépasse la vitesse d’adaptation des lois sur la vie privée. À l’échelle mondiale, beaucoup de ces robots se développent dans un paysage réglementaire flou, où les notions de sécurité et de confidentialité restent parfois reléguées derrière l’innovation et la course au marché.
Comment limiter les risques pour un foyer équipé
Pour un foyer français déjà doté d’un aspirateur robot ou envisageant l’achat, quelques réflexes peuvent réduire l’exposition aux failles techniques mises en lumière par l’affaire DJI :
- vérifier régulièrement la présence de mises à jour et les installer sans retard ;
- désactiver les fonctions caméra ou micro quand elles ne sont pas nécessaires, si l’appareil le permet ;
- placer le robot sur un réseau Wi-Fi isolé des équipements professionnels sensibles, lorsque le routeur l’autorise ;
- consulter la politique de confidentialité du fabricant pour connaître les données envoyées vers le cloud ;
- réfléchir à la pièce dans laquelle le robot circule, en particulier les chambres d’enfants ou les bureaux où transitent des documents confidentiels.
La notion de « jeton de sécurité », au cœur de l’affaire Romo, désigne un code numérique unique qui prouve à un service distant qu’un utilisateur a le droit d’accéder à tel ou tel appareil. Si ce jeton est mal géré, ou si le serveur l’accepte sans vérifier le périmètre associé, il devient un sésame pour bien plus de données que prévu.
Avec des outils d’IA qui facilitent l’analyse de protocoles complexes et des robots toujours plus présents dans les logements, la façon dont ces jetons et ces échanges sont conçus joue un rôle central. Un simple essai pour connecter une manette de PlayStation 5 à un aspirateur a suffi à le rappeler brutalement à DJI et à des milliers de foyers à travers le monde.