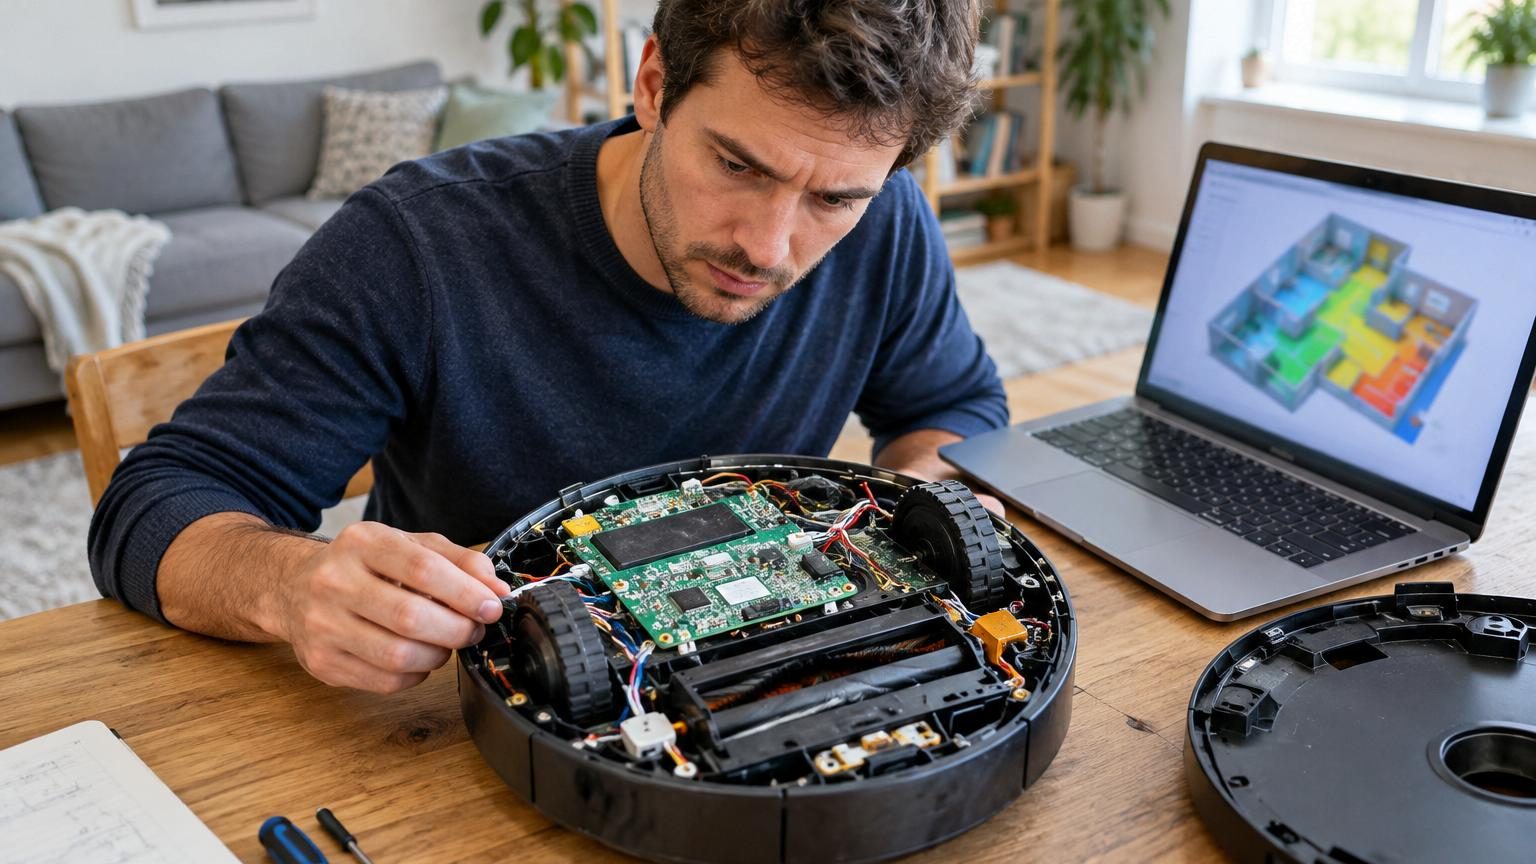
Un ingénieur a disséqué son aspirateur robot après une panne suspecte. Ses investigations, menées aux États-Unis, ont révélé un système de collecte de données très intrusif.
Cette histoire, racontée par le site américain Futurism à partir du témoignage détaillé de l’ingénieur Harishankar Narayanan, jette une lumière crue sur ce que peuvent réellement voir, entendre et transmettre les objets connectés de nos salons. Derrière un simple aspirateur robot, il dit avoir découvert une cartographie 3D complète de son logement, envoyée à des serveurs à l’autre bout du monde, ainsi qu’un pouvoir de “mise à mort” à distance de l’appareil.
Un aspirateur robot à 300 dollars qui parle en continu à son fabricant
Tout commence avec un aspirateur robot iLife A11, modèle vendu autour de 300 dollars sur les grandes plateformes en ligne. Pendant un an, Harishankar Narayanan, programmeur et passionné d’électronique vivant aux États-Unis, laisse tourner l’appareil chez lui sans poser de questions.
Par curiosité, mais aussi par méfiance assumée, il décide finalement d’observer ce que fait son robot sur le réseau domestique. « Je suis un peu paranoïaque – le bon genre de paranoïa », écrit-il sur son blog Small World, cité par Futurism. Il installe alors un système de surveillance du trafic réseau, comme il le fait, dit-il, pour tout objet connecté qui entre chez lui.
En quelques minutes, il affirme voir un « flux continu » de données partir de son aspirateur vers des serveurs « à l’autre bout du monde ».
Selon son récit, l’aspirateur communiquait en permanence avec les serveurs du fabricant, en envoyant des journaux techniques (logs) et de la télémétrie, sans qu’il ait, affirme-t-il, donné de consentement explicite pour ce niveau de collecte.
Quand l’aspirateur cesse d’envoyer des données, il “meurt”
Dérangé par cette transmission permanente, l’ingénieur décide d’intervenir. Il bloque, via son réseau, l’envoi des données de télémétrie vers l’extérieur, tout en laissant passer ce qu’il juge nécessaire au fonctionnement de base : notamment les éventuelles mises à jour du firmware.
Les premiers jours, rien ne change. Le robot continue de nettoyer les pièces comme si de rien n’était. Puis, un matin, l’iLife A11 refuse tout simplement de démarrer.
Harishankar Narayanan l’envoie alors en réparation. Le centre de service le teste et lui répond : « Il fonctionne parfaitement ici, monsieur », raconte-t-il. L’appareil lui est renvoyé, se remet à marcher quelques jours… avant de tomber en panne exactement de la même manière.
L’ingénieur répète l’opération à plusieurs reprises. Chaque fois, même scénario : réparation annoncée comme réussie, retour à domicile, quelques jours de fonctionnement, puis panne totale. Jusqu’à ce que le centre lui annonce qu’il ne prend plus en charge l’appareil, celui-ci étant désormais hors garantie.
« En un clin d’œil, mon aspirateur robot à 300 dollars s’est transformé en simple presse-papiers », écrit-il.
Un accès total “tout ouvert” grâce à un outil de développement Android
À partir de là, l’utilisateur n’a plus rien à perdre. Il décide donc de démonter l’aspirateur et de le disséquer méthodiquement. Il mène un véritable travail de rétro-ingénierie : démontage des cartes électroniques, reconstitution des circuits imprimés, tests des capteurs embarqués.
Au fil des manipulations, il fait une découverte qu’il juge particulièrement inquiétante : l’outil Android Debug Bridge (ADB) est activé et accessible sans protection. ADB est un logiciel utilisé par les développeurs pour installer et déboguer des applications sur des appareils Android.
« En quelques secondes, j’avais un accès root complet. Aucun piratage, aucune exploitation de faille. Juste du plug and play », affirme-t-il. Concrètement, selon son récit, n’importe qui capable d’atteindre l’appareil sur le réseau aurait pu en prendre le contrôle profond, sans barrière apparente.
Un plan 3D complet du logement transmis au fabricant
Ce n’est pourtant, d’après lui, que la partie émergée de l’iceberg. En fouillant le système, il remarque que le robot tourne avec Google Cartographer, un logiciel open source conçu pour créer des cartes 3D grâce aux capteurs embarqués.
L’aspirateur n’enregistrait donc pas seulement des trajets approximatifs, mais produisait, explique-t-il, une véritable cartographie 3D de sa maison, stockée puis renvoyée à l’entreprise.
Dans le cas d’un aspirateur, ces cartes servent notamment à optimiser les trajets, éviter les obstacles ou mémoriser les pièces. Mais ici, l’ingénieur constate que ces données qu’il juge intimes – l’agencement de son logement, la taille des pièces, l’emplacement des meubles – sont envoyées vers des serveurs distants, situés hors des États-Unis, sans contrôle apparent de l’utilisateur.
Ces informations, recoupées avec une adresse, un compte utilisateur ou un identifiant de box internet, peuvent donner une vision très détaillée d’un foyer. Elles alimentent aussi la crainte que des données domestiques banales puissent un jour être utilisées à d’autres fins que la seule amélioration d’un robot aspirateur.
Un “kill switch” à distance pour punir l’utilisateur récalcitrant ?
En poursuivant son enquête dans le code, Harishankar Narayanan repère ce qu’il décrit comme une « ligne de code suspecte », envoyée depuis les serveurs de l’entreprise vers son aspirateur. L’horodatage de cette instruction correspondrait, selon lui, exactement au moment où l’appareil a cessé de fonctionner.
À ses yeux, cela ressemble à un ordre de désactivation envoyé à distance, ce qu’il résume par l’expression « kill command », une commande de “mise à mort”.
Il annule cette modification du script et redémarre le robot. D’après son récit, l’appareil « reprend vie instantanément ».
« Ils n’avaient pas seulement intégré une fonction de contrôle à distance. Ils l’avaient utilisée pour désactiver définitivement mon appareil », écrit-il encore. Dans son analyse, le fabricant disposait du pouvoir de rendre inutilisable un produit déjà payé, et l’aurait exercé parce que l’utilisateur avait bloqué la collecte de données.
Il avance deux hypothèses : une punition volontaire de l’utilisateur qui refuse de partager ses données, ou un mécanisme automatisé imposant une forme de “conformité”. Dans les deux cas, estime-t-il, « un appareil grand public s’est retourné contre son propriétaire ».
Des dizaines d’aspirateurs connectés potentiellement concernés
Harishankar Narayanan alerte sur le fait que l’iLife A11 n’est probablement pas un cas isolé. Selon lui, « des dizaines d’aspirateurs robots » pourraient embarquer des systèmes similaires : collecte poussée de données, cartographie des logements, accès distant très large, voire contrôle ou désactivation à distance.
Il rappelle que les foyers sont désormais remplis d’objets connectés : caméras de surveillance, enceintes avec micros intégrés, téléviseurs, réfrigérateurs, ampoules, thermostats. Chacun de ces appareils est relié à des serveurs opérés par des entreprises parfois peu connues des utilisateurs.
« Nos maisons sont remplies de caméras, de microphones et de capteurs mobiles reliés à des sociétés que nous connaissons à peine, tous susceptibles d’être transformés en arme par une simple ligne de code », met-il en garde.
Pour lui, cette affaire rappelle que la technologie grand public, surtout lorsqu’elle est proposée à bas prix, peut avoir un coût caché : la cession d’une partie de la vie privée et d’un contrôle réel sur l’objet acheté.
Que se passerait-il dans un foyer français avec un robot similaire ?
Pour un lecteur français, cette histoire résonne avec des questions déjà bien présentes autour des objets connectés. Aspirateurs robots, caméras IP ou assistants vocaux vendus en France peuvent, eux aussi, cartographier un logement ou enregistrer des données d’usage très détaillées.
En France, les données personnelles sont encadrées par le règlement général sur la protection des données (RGPD) et par la loi Informatique et Libertés. La Commission nationale de l’informatique et des libertés (CNIL) peut, en théorie, sanctionner des pratiques jugées abusives : collecte excessive, absence d’information claire de l’utilisateur, absence de base légale pour le traitement.
Dans la pratique, un consommateur français qui découvrirait un comportement similaire à celui décrit par Harishankar Narayanan pourrait :
- saisir la CNIL, qui dispose d’un formulaire dédié aux plaintes de particuliers ;
- s’adresser à une association de consommateurs pour examiner les conditions générales de vente et d’utilisation de l’appareil ;
- désactiver autant que possible les fonctions connectées via son routeur ou les paramètres de l’appareil ;
- vérifier si le fabricant propose un mode “local” sans envoi de données aux serveurs distants.
La difficulté, en France comme aux États-Unis, tient souvent à l’opacité des logiciels embarqués et au manque d’information fournie en langage clair. Les notices mentionnent rarement, de façon détaillée, la nature exacte des données collectées, leur fréquence d’envoi et la manière dont elles sont exploitées.
Comment mieux contrôler les données de ses objets connectés
Cette affaire d’aspirateur robot met en lumière plusieurs réflexes utiles pour limiter les risques dans un logement français déjà très numérisé :
Un point souvent méconnu concerne les cartes générées par les aspirateurs robots. Certains modèles vendus en France proposent de visualiser, dans l’application mobile, le plan du logement avec les différentes pièces. Cette fonctionnalité, pratique pour programmer le nettoyage pièce par pièce, repose précisément sur la création d’une carte interne du foyer.
Dans certains cas, cette carte reste stockée localement sur l’appareil ou le smartphone. Dans d’autres, elle est synchronisée avec des serveurs distants pour permettre un pilotage depuis l’extérieur du domicile. La différence dépend du fabricant et de l’architecture technique choisie, rarement décrite en détail au grand public.
Plan 3D, télémétrie, ADB : ce que ces termes recouvrent concrètement
Un “plan 3D” de la maison correspond, pour un aspirateur robot, à une carte dans laquelle chaque obstacle, mur ou meuble est situé dans l’espace avec une distance et parfois une hauteur. Ce type de représentation permet à la machine de se repérer précisément, de calculer des itinéraires optimisés et d’éviter de repasser plusieurs fois au même endroit.
La “télémétrie” recouvre un large ensemble de données techniques : durée des sessions de nettoyage, vitesse des moteurs, état de la batterie, erreurs rencontrées, coordonnées des obstacles. Individuellement, ces informations semblent anodines, mais leur accumulation sur plusieurs mois donne un tableau précis des habitudes, des horaires de présence et des pièces les plus utilisées.
ADB, enfin, est un outil destiné au développement Android. Le laisser “ouvert” sur un appareil grand public, comme le décrit Harishankar Narayanan pour son aspirateur, revient à laisser une porte de service constamment déverrouillée. Sur un réseau mal protégé, un attaquant local pourrait s’en servir pour charger un logiciel espion ou modifier le comportement de l’appareil.
En combinant plan 3D, télémétrie détaillée et accès de développement, l’aspirateur robot de l’ingénieur américain concentrait donc trois niveaux de risque : intrusion dans l’intimité du foyer, profilage des habitudes de vie, et possibilité de prise de contrôle à distance. Autant d’éléments qui interrogent sur ce que l’on accepte, sans toujours le savoir, lorsque l’on branche un nouvel objet connecté dans son salon.