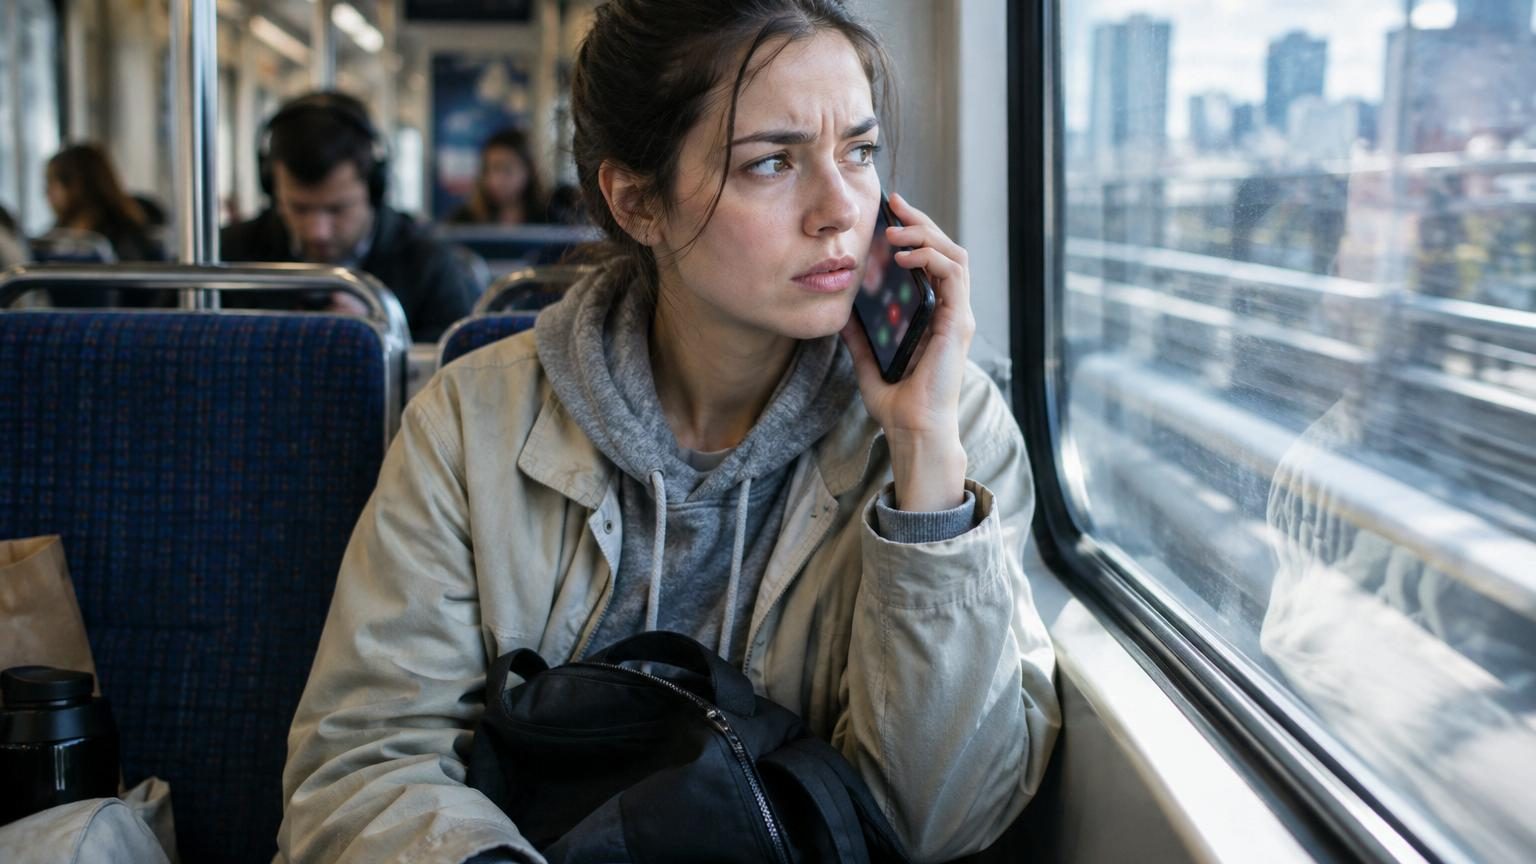
Le téléphone sonne, vous décrochez sans trop réfléchir.
Une voix neutre, polie, se présente vite fait, évoque un « service client », votre « dossier » ou votre « dernière opération bancaire ». Rien d’agressif. Cette personne vous demande seulement de *confirmer* une information : vos quatre derniers chiffres de carte, un code reçu par SMS, votre date de naissance. Vous êtes dans le métro, dans la rue, au bureau entre deux mails. Vous répondez machinalement, presque sans vous en rendre compte.
Nous connaissons tous ce moment où l’on parle en mode automatique. On veut aller vite. Ne pas faire d’histoires. Raccrocher et passer à autre chose. Sauf que derrière cette petite question anodine, certains spécialistes voient une véritable porte d’entrée vers vos comptes, vos données, votre identité numérique. Une porte que vous laissez parfois ouverte sans même la remarquer.
Les pros de la cybersécurité, eux, tiquent tout de suite : un inconnu qui demande une simple confirmation, c’est rarement anodin. Et si ce n’était pas un service client, mais un test pour voir jusqu’où vous êtes prêt à aller ? La vraie question, c’est ce qui se joue dans ces dix secondes de flottement où l’on hésite.
Un simple « oui, je confirme » peut suffire à tout faire basculer
La plupart de ces appels commencent par quelque chose de très banal. Une alerte de sécurité, une commande Amazon, un colis, un prélèvement douteux. Rien de grossier, tout est calibré pour vous faire réagir vite. Vous avez l’impression que la personne au bout du fil veut vous aider, qu’elle vous évite un problème. L’intonation est calme, presque rassurante. On vous parle comme si votre dossier était déjà ouvert sous les yeux.
Au début, la demande semble raisonnable. « Pour vérifier que je parle bien au titulaire, pouvez-vous juste confirmer votre date de naissance ? » Ou : « Je vous envoie un code par SMS, ne le communiquez à personne *sauf à moi*, c’est pour la validation. » Une étude de la société de cybersécurité Proofpoint a montré que plus de 70 % des victimes de fraude téléphonique décrivent le tout premier échange comme « sérieux et crédible ». Rien de spectaculaire, juste une légère pression sur le temps : « Si on ne règle pas ça maintenant, votre compte risque d’être bloqué. »
Les experts savent que tout repose sur ce premier micro-accord. La *confirmation*. Le cerveau humain fonctionne beaucoup à la cohérence : dès qu’on a commencé à dire oui, on a tendance à continuer. Les escrocs le savent par cœur. Ils ne vous demandent pas tout de suite votre mot de passe ou votre numéro complet de carte. Ils testent la porte. Ils vérifient si vous suivez. Si vous confirmez une info basique, ils gagnent un petit avantage psychologique sur vous. À partir de là, la suite devient beaucoup plus simple pour eux.
Pourquoi les spécialistes répètent qu’il ne faut « rien confirmer au téléphone »
Les pros de la cybersécurité ont un conseil qui peut sembler extrême au premier abord : ne jamais confirmer une donnée sensible à quelqu’un qui vous appelle. Même si la personne connaît déjà la moitié de vos infos. *Surtout* dans ce cas-là, en réalité. Si un inconnu vous dit votre adresse ou les quatre premiers chiffres de votre carte, il ne gagne pas votre confiance, il vous montre qu’il a déjà une fuite quelque part. La réaction saine, c’est de couper court et de reprendre la main.
Une méthode concrète est assez simple. Vous ne discutez jamais de données personnelles au téléphone avec quelqu’un qui vous appelle. Point. Vous remerciez, vous raccrochez, puis vous rappelez vous-même le numéro officiel de votre banque, de votre opérateur, de l’entreprise concernée. Pas celui donné oralement au téléphone. Pas celui reçu par SMS juste après. Celui que vous trouvez sur votre carte bancaire, sur votre appli, sur le site officiel. Ça prend deux minutes de plus, oui. Mais c’est le prix d’un vrai contrôle.
Beaucoup de gens se sentent un peu ridicules à l’idée de dire : « Je préfère vous rappeler par le numéro officiel. » On a peur de passer pour parano, ou de perdre du temps. Soyons honnêtes : personne ne fait vraiment cela tous les jours. Sauf qu’aujourd’hui, les escrocs sont organisés comme des services clients parallèles. Musique d’attente, scripts, fausses références de dossier, numéros qui ressemblent à ceux des grandes banques. Refuser de jouer leur scénario, c’est déjà une forme d’autodéfense numérique assez puissante.
Les experts en cybersécurité répètent aussi que la notion de « simple confirmation » est trompeuse. Votre date de naissance, votre code postal, le nom de votre première école, l’adresse mail associée à votre compte : toutes ces broutilles servent à nourrir ce qu’on appelle l’« ingénierie sociale », l’art de vous manipuler à partir de petits détails accumulés. Une seule info isolée ne suffit pas forcément à vider un compte. Mais dix petites confirmations, à droite à gauche, peuvent permettre de reconstituer presque toute votre identité numérique.
D’un point de vue purement technique, ces appels servent souvent de première étape. Les escrocs croisent les éléments entendus avec des bases de données qui circulent sur le dark web. Une fuite d’un ancien site de e-commerce par-ci, un vieux mot de passe par-là, un numéro de téléphone, et ils commencent à tisser un filet autour de vous. Votre « oui » au téléphone n’est pas anodin, il vient valider que le numéro répond encore, que la personne derrière est réceptive, qu’elle accepte le cadre de la conversation. *C’est presque un test de vulnérabilité humaine en temps réel.*
Apprendre à poser une barrière nette, même quand on est pris de court
Un réflexe très simple change déjà beaucoup de choses : instaurer une phrase automatique qui tombe sans réfléchir. Par exemple : « Je ne confirme jamais d’informations sensibles par téléphone. Si c’est important, je rappelle le service client officiel. » Ça paraît presque froid, un peu raide, mais ce type de phrase préprogrammée protège quand le cerveau est fatigué. Quand vous êtes dans le bus, avec les courses dans les mains, ou au travail entre deux réunions, ce n’est pas le moment idéal pour improviser.
Un autre geste concret consiste à se donner une règle personnelle non négociable. Par exemple : dès qu’on me parle d’argent, de colis, de compte bancaire ou de mot de passe au téléphone, je raccroche systématiquement. Sans culpabilité. Sans justification. On oublie souvent qu’on a parfaitement le droit de mettre fin à un appel qui nous met mal à l’aise. Un vrai conseiller client ne s’offusquera pas si vous dites : « Je vais rappeler via le numéro indiqué sur mon espace en ligne. » Un escroc, lui, va insister, presser, dramatiser. Ce décalage en dit long.
Beaucoup de victimes racontent ensuite qu’elles ont senti, à un moment, qu’un détail clochait. Une manière de poser la question. Une tournure un peu étrange. Mais elles n’ont pas voulu paraître méfiantes, ou impolies. La cybercriminalité joue énormément sur cette gêne sociale. On ne veut pas passer pour la personne parano, méfiante, compliquée. On veut que ça aille vite, rester poli, ne pas faire d’histoire. *C’est là que le piège se referme le plus souvent.* Accepter de paraître un peu « méfiant » au téléphone devient presque un nouveau réflexe de politesse envers soi-même.
Un spécialiste résume ça très bien :
« Quand quelqu’un vous appelle pour vous demander de confirmer une donnée personnelle, partez du principe que vous jouez sur son terrain. Le but, c’est de quitter le terrain de l’autre et de revenir sur le vôtre. »
Pour y arriver, plusieurs repères simples aident à repérer un appel à risque :
- On vous met la pression avec une urgence : compte bloqué, colis renvoyé, amende immédiate.
- On vous demande de *dicter* un code reçu par SMS ou de cliquer sur un lien pendant l’appel.
- On s’agace ou on insiste quand vous proposez de rappeler par le numéro officiel.
- On connaît déjà certaines de vos infos, mais on veut que vous les répétiez pour « validation ».
- On vous demande de garder confidentiel l’échange, *« pour votre sécurité »*.
Repérer ces signaux ne transforme pas tout le monde en expert en cybersécurité, bien sûr. Mais cela donne une grille de lecture. On arrête de se dire « c’est sûrement rien », et on commence à se demander : qui a vraiment intérêt à me poser ces questions ? Dans un monde où nous sommes tous joignables à tout moment, ces petits filtres mentaux valent parfois plus qu’un antivirus dernier cri. La vraie barrière, c’est souvent votre première réaction.
Accepter d’être méfiant, ce n’est pas être parano : c’est s’adapter au monde réel
Un jour, presque tout le monde finira par recevoir cet appel « anodin » où l’on demande juste de vérifier un code, une adresse ou une opération bancaire. Certains raccrocheront aussitôt, d’autres hésiteront, d’autres encore se feront piéger en quelques minutes. L’écart ne tient pas à l’intelligence ou au niveau de culture numérique. Il tient souvent à une phrase intérieure : « Est-ce que je me permets de dire non, même si l’autre a l’air légitime ? » On sous-estime encore à quel point ce simple droit au doute est devenu une forme d’hygiène de vie numérique.
Les experts en cybersécurité n’essaient pas de nous faire peur en répétant de rester sur ses gardes. Ils constatent juste que les escrocs d’aujourd’hui travaillent avec les mêmes outils que les entreprises : scripts, argumentaires, segmentation des profils, automatisation des appels. Leurs scénarios sont rodés, testés, optimisés. Face à cette mécanique bien huilée, la petite voix intérieure qui dit « je vais vérifier par moi-même » reste l’un des rares contre-pouvoirs vraiment efficaces. C’est discret, invisible, mais redoutablement puissant.
*On n’a pas besoin de devenir expert technique pour se protéger mieux.* On a besoin d’accepter une nouvelle normalité : se méfier un peu plus des voix inconnues, des confirmations précipitées, des urgences téléphoniques. Refuser calmement. Rappeler via un canal que l’on maîtrise. En parler autour de soi quand on reçoit un appel douteux. Ce sont des gestes modestes, presque banals, mais qui, mis bout à bout, forment une barrière collective. Et cette barrière commence souvent par un mot tout simple : non.
| Point essentiel | Détail | Valeur ajoutée pour le lecteur |
|---|---|---|
| Se méfier des « simples confirmations » | Un appel apparemment anodin sert souvent de test pour mesurer votre degré de confiance et récolter des bribes d’informations. | Aide à repérer les premières secondes critiques où l’on peut encore couper court sans se laisser embarquer. |
| Reprendre la main sur l’appel | Raccrocher, puis rappeler soi-même via le numéro officiel de la banque, de l’opérateur ou du service mentionné. | Offre une méthode claire, facile à appliquer, pour vérifier la légitimité d’une demande sans mettre ses données en danger. |
| Assumer le droit au doute | Accepter d’avoir l’air méfiant, poser des questions, ou dire non sans se justifier. | Renforce la confiance en soi face aux tentatives de manipulation et réduit le risque de répondre en mode automatique. |