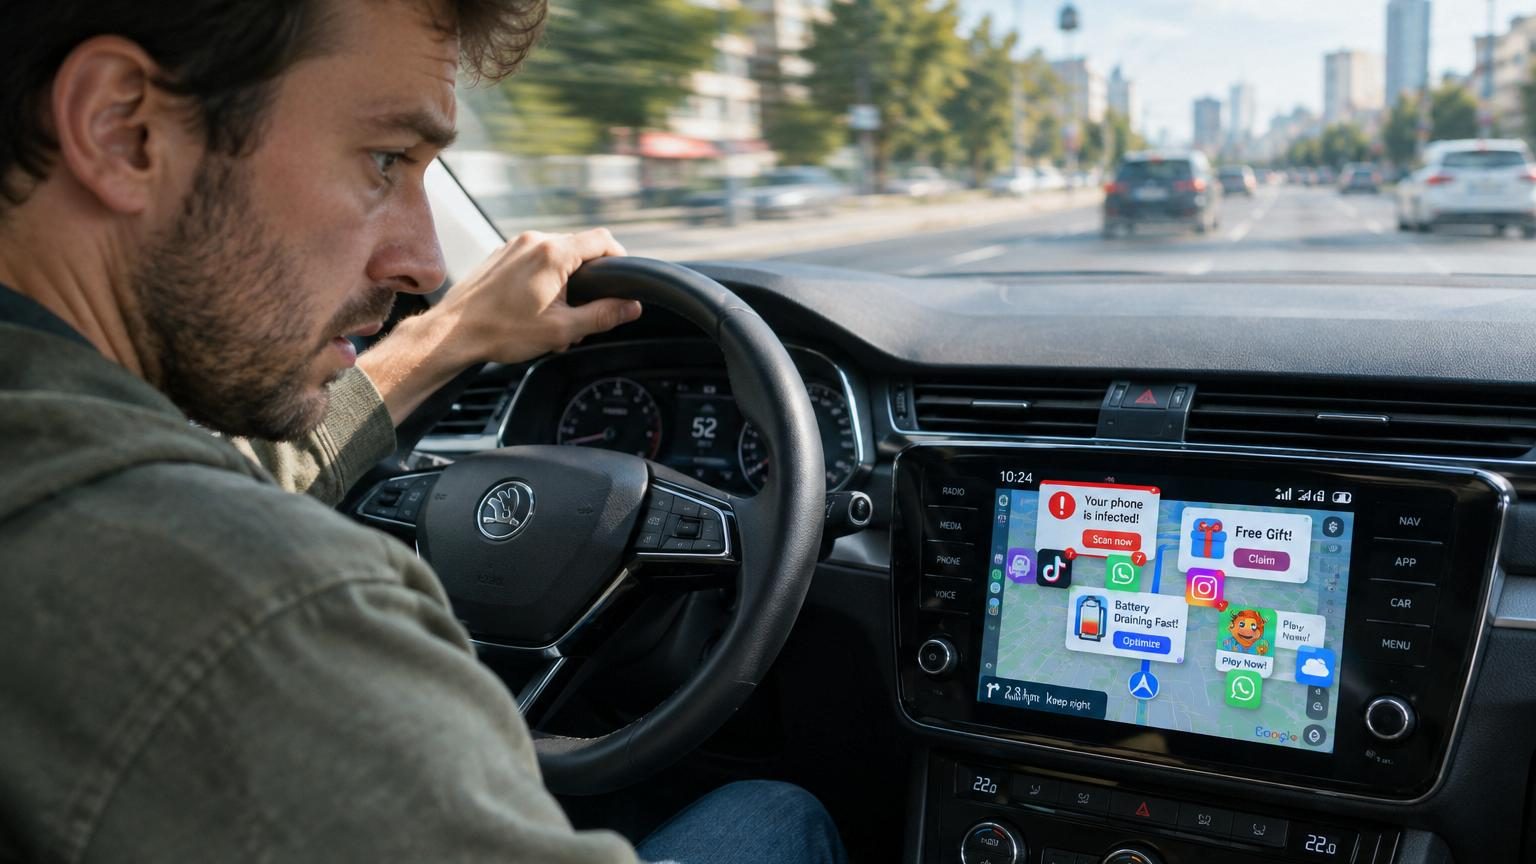
Accueil › En direct › Des chercheurs découvrent un malware caché dans l’écran de voitures : voici ce qu’il fait à votre insu pendant que vous conduisez Dans plusieurs pays, des experts en cybersécurité alertent sur un logiciel malveillant caché dans certains écrans Android de voitures bon marché.
Selon une enquête rapportée par le spécialiste de la cybersécurité Kaspersky, des unités multimédia Android installées en seconde monte dans des voitures seraient détournées par un groupe de cybercriminels internationaux pour mener des campagnes de fraude publicitaire et servir de relais à du trafic internet douteux, à l’insu total des conducteurs.
Un nouvel usage inquiétant des écrans Android bon marché
Les faits décrits par Kaspersky concernent des autoradios et unités d’infodivertissement Android dits « aftermarket », c’est‑à‑dire achetés séparément du constructeur automobile et installés ensuite dans le véhicule. Ces appareils attirent par leur prix, leurs nombreuses fonctions (navigation, Spotify, vidéos, connexion 4G ou Wi‑Fi) et leur interface proche d’une tablette.
Ces équipements ne doivent pas être confondus avec Android Auto fourni d’origine par certains constructeurs. Kaspersky précise que le malware ne touche pas Android Auto, qui se contente de projeter l’écran du smartphone sur la voiture, sans véritable système Android autonome dans le tableau de bord.
Les dispositifs ciblés reposent sur un logiciel développé par une société technologique chinoise nommée DoFun. C’est ce système embarqué, préinstallé sur certains écrans vendus à bas prix, qui sert de point d’entrée aux pirates.
Ce malware ne cherche pas à prendre le contrôle du volant ou des freins, mais à transformer le système multimédia en machine à générer de l’argent pour un réseau criminel.
Un malware taillé sur mesure pour les unités d’infodivertissement
Les chercheurs de Kaspersky décrivent une infection qu’ils qualifient de « complètement nouvelle » pour l’écosystème Android embarqué dans les véhicules. Le logiciel malveillant ne vise pas les smartphones ou les tablettes, mais se concentre spécifiquement sur ces unités multimédia.
Au lieu de saboter la conduite, la stratégie des pirates vise le portefeuille et la connexion internet. Une fois en place, le malware transforme l’écran de la voiture en nœud d’un vaste « proxy botnet » et d’un schéma massif de fraude publicitaire par clics automatisés.
Les cybercriminels à l’origine de cette opération sont rattachés au groupe déjà connu pour le botnet « BadBox », une infrastructure utilisée pour infecter des appareils Android, détourner leur puissance de calcul et les transformer en outils de fraude.
Comment les pirates infiltrent les écrans de voiture
Les pirates n’ont pas besoin de forcer une faille spectaculaire. Ils s’appuient sur une application système parfaitement légitime : TWCore. Ce composant gère normalement les mises à jour logicielles des unités DoFun, un peu comme un centre de maintenance intégré.
En compromettant ce mécanisme de mise à jour, ils détournent un outil de confiance. Une fois TWCore contrôlé, les attaquants installent discrètement un service en arrière‑plan baptisé JarService sur l’ordinateur de bord.
JarService ne présente aucun écran ni icône visible pour l’utilisateur. Il s’exécute silencieusement, déchiffre une charge malveillante et lance un programme de téléchargement infecté. À partir de là, les pirates peuvent déposer autant de composants supplémentaires qu’ils le souhaitent.
JarService fonctionne comme une porte dérobée invisible : aucune alerte à l’écran, aucun signe évident pour le conducteur concentré sur la route.
Ce que le malware fait réellement pendant que vous conduisez
Une fois la porte ouverte, le groupe cybercriminel obtient un contrôle très large sur l’unité d’infodivertissement :
exécution de code malveillant à distance sur l’écran de la voiture ;
affichage forcé de publicités frauduleuses pour générer des revenus illicites ;
utilisation de la connexion internet du véhicule comme serveur proxy pour masquer du trafic web suspect.
Concrètement, l’automobiliste peut continuer à écouter sa playlist Spotify, utiliser la navigation ou les appels mains libres sans se douter de rien. En arrière‑plan, l’appareil travaille pour le compte du réseau criminel, en cliquant automatiquement sur des publicités ou en relayant du trafic qui peut servir à d’autres attaques.
Ce type de fraude au clic consiste à simuler des visites et des clics humains sur des annonces en ligne afin de gonfler artificiellement l’audience et les revenus publicitaires. Les annonceurs paient pour une visibilité qui, en réalité, provient en grande partie de machines infectées.
L’utilisation de la voiture comme serveur proxy complique les enquêtes. Le trafic malveillant semble provenir d’adresses IP « ordinaires », liées à des particuliers, ce qui rend le réseau criminel plus difficile à localiser et à démanteler.
Les risques pour le conducteur et ses données
Pour le conducteur, le danger immédiat ne réside pas dans la sécurité routière, puisque le malware ne touche ni aux freins, ni à la direction, ni aux aides à la conduite. Le risque est plutôt numérique :
consommation excessive de données mobiles si l’écran utilise une carte SIM ou un partage de connexion;
possibilité d’accès à certaines données stockées sur l’unité (contacts synchronisés, historiques de navigation, comptes de streaming) selon la configuration du système;
association potentielle de l’adresse IP de la voiture à des activités en ligne suspectes, ce qui peut poser problème en cas d’enquête.
Les chercheurs ne détaillent pas de vol massif de données dans le cas étudié, l’objectif principal semblant rester la fraude publicitaire et l’usage en proxy. Mais la présence d’un téléchargeur malveillant ouvre la voie à d’autres types de logiciels espions ou de programmes plus agressifs.
Un appareil transformé en botnet publicitaire aujourd’hui peut, en théorie, recevoir demain une mise à jour criminelle plus intrusive.
Comment savoir si votre écran de voiture est concerné
Kaspersky cible dans son analyse des unités Android bon marché reposant sur le logiciel de la société chinoise DoFun. Ces produits sont souvent vendus en ligne, sur des plateformes de e‑commerce ou dans des boutiques spécialisées en accessoires automobiles, et viennent remplacer l’autoradio d’origine.
Plusieurs signaux peuvent alerter un utilisateur averti :
présence d’un système Android complet dans l’écran, avec boutique d’applications et options avancées, alors qu’il ne s’agit pas d’une solution constructeur ;
mises à jour logicielles peu documentées, sans notes de version claires ni canal officiel identifiable ;
apparition d’annonces publicitaires inhabituelles ou envahissantes sur l’écran ;
consommation de données mobiles anormalement élevée sans usage correspondant.
Le rapport de Kaspersky ne fournit pas de liste exhaustive de modèles touchés ni de référence commerciale précise. La vigilance porte surtout sur les systèmes de seconde monte à bas coût, reposant sur des logiciels peu connus du grand public et mis à jour via des mécanismes propriétaires.
Que peuvent faire les automobilistes pour se protéger
Les recommandations formulées par les experts en cybersécurité suivis par Kaspersky vont dans le sens d’une hygiène numérique appliquée à la voiture, comme pour un ordinateur ou un smartphone :
Privilégier les systèmes multimédia intégrés par le constructeur automobile ou des marques reconnues dans l’audio embarqué.
Éviter l’installation d’applications inconnues depuis des boutiques alternatives ou via des fichiers téléchargés sur internet.
Désactiver, lorsque c’est possible, l’installation d’applications depuis des sources inconnues dans les paramètres Android de l’unité.
Surveiller la fréquence et l’origine des mises à jour logicielles proposées par l’appareil.
Limiter l’accès de l’écran aux comptes personnels sensibles (messageries, stockage cloud, services bancaires).
Dans certains cas, un spécialiste peut réinitialiser complètement l’unité ou réinstaller un firmware fiable, mais toutes les références ne permettent pas ce type de « nettoyage ». Pour un conducteur, la solution la plus simple reste souvent de sélectionner avec soin le matériel au moment de l’achat et de restreindre ses usages en ligne sur ce type d’écran.
Qu’en est‑il pour les conducteurs en France ?
En France, le marché de l’équipement automobile de seconde monte est très développé, avec de nombreuses unités Android vendues sur internet et dans les centres auto. Certaines peuvent reposer sur des logiciels similaires à ceux évoqués par Kaspersky, même si le rapport ne cible pas spécifiquement le territoire français.
Les autorités françaises compétentes, comme l’Agence nationale de la sécurité des systèmes d’information (ANSSI), alertent régulièrement sur les risques liés aux objets connectés peu sécurisés. Les unités multimédia de voiture entrent de plus en plus dans cette catégorie, au même titre que des caméras Wi‑Fi ou des boîtiers TV.
La bonne pratique reste d’aborder un écran Android de voiture comme un ordinateur connecté :
ne pas y stocker d’informations sensibles qui ne seraient pas strictement nécessaires ;
éviter d’y associer des comptes permettant des achats ou des opérations financières ;
prendre en compte le coût en données mobiles si l’appareil se connecte via un partage de connexion depuis le smartphone.
Les constructeurs automobiles présents en France, lorsqu’ils intègrent Android Auto ou Apple CarPlay, restent dans un cadre plus sécurisé : l’intelligence principale reste dans le smartphone, qui bénéficie de mises à jour régulières et de contrôles plus stricts des boutiques d’applications.
Pourquoi ces écrans de voiture intéressent tant les cybercriminels
Les unités d’infodivertissement constituent une cible attractive pour plusieurs raisons. Elles restent allumées pendant de longues périodes, se connectent souvent à internet via le téléphone du conducteur ou une carte SIM intégrée, et bénéficient rarement de mises à jour fréquentes.
Pour un groupe comme celui lié au botnet BadBox, chaque appareil compromis ajoute :
Ressource détournée
Usage criminel
Connexion internet du véhicule
Relais de trafic, anonymisation des attaques
Puissance de calcul de l’unité
Automatisation de clics publicitaires
Adresse IP « ordinaire »
Dissimulation au milieu du trafic légitime
Le conducteur, lui, n’aperçoit que l’interface de navigation, la musique ou les appels, sans soupçonner l’activité parallèle. Ce décalage entre l’usage visible et l’exploitation réelle de l’appareil explique l’intérêt croissant des cybercriminels pour ce type de support.
Ce cas mis au jour par Kaspersky illustre l’évolution de la fraude publicitaire en ligne : elle ne se limite plus aux ordinateurs et aux smartphones. Les voitures connectées, les téléviseurs intelligents, les boîtiers multimedia et d’autres appareils du quotidien peuvent, une fois compromis, être enrôlés dans de vastes réseaux clandestins destinés à générer discrètement des revenus illicites.
Suivi de l'histoire
4 Oct 2026 Des chercheurs placent des micros dans des nids en Australie : ils découvrent que les oiseaux apprennent à chanter à leurs petits avant l’éclosion 5 Oct 2026 Des chercheurs découvrent un malware caché dans l’écran de voitures : voici ce qu’il fait à votre insu pendant que vous conduisez, vous lisez La suite ici :
Maladie de Charcot : les 4 signes précoces qui apparaissent bien avant le diagnostic Seules les personnes les plus observatrices repèrent l’unique différence entre ces deux images Météo de la semaine : la douceur s’installe d’abord, puis les fortes pluies reviennent sur une partie du pays Tours : un lycéen de 16 ans perd l’usage d’un œil après un blocus, la vidéo bouleverse les réseaux sociaux Seules quelques personnes résolvent ce défi visuel en moins d’une minute : saurez-vous relever le vôtre ? Oracle d’octobre : choisissez une carte et découvrez le conseil qui vous attend pour ce dernier trimestre Combien de visages voyez-vous dans ces nuages ? Ce que votre réponse révèle sur votre façon de penser Elle débarque au blocus du lycée pour récupérer son fils devant tout le monde : la vidéo de la scène tourne mal pour l’adolescent Seules quelques personnes repèrent le détail caché sur la mamie en robe jaune Deux images presque identiques, 3 différences cachées : seuls les plus observateurs les repèrent en moins d’une minute Seules quelques personnes repèrent le chat différent des autres en moins de 10 secondes Seules quelques personnes repèrent l’unique différence entre ces deux photos : ce test visuel affole internet Pompéi détruite par le Vésuve en 79 après J.-C. : les fouilles révèlent que des habitants sont revenus vivre dans les ruines Les experts en communication sont unanimes : ces 5 phrases courantes à bannir au travail, et quoi dire à la place Une collerette colorée autour du cou du chat : selon une nouvelle étude, il tue 37 % d’oiseaux en moins Les grottes préhistoriques étaient peintes en rouge pour une raison précise : une expérience du CSIC révèle que ce n’était ni un symbole ni un hasard Argent liquide caché à la maison : voici les premiers endroits que les cambrioleurs fouillent, et celui que presque personne ne soupçonne Ce volcan de l’Antarctique crache pour 6 000 dollars de poussière d’or chaque jour : personne ne peut aller la récupérer La voiture Google Street View le photographie nu dans sa cour : la justice condamne le géant à l’indemniser Prix du tabac en 2026 : une nouvelle hausse attend les fumeurs, voici ce qui change pour leur budget Grippe : selon une étude, les personnes de ce groupe sanguin tombent malades plus souvent que les autres Un nutritionniste alerte sur l’erreur que presque tout le monde fait en mangeant une mandarine « c’est la partie la plus saine » Une rondelle d’oignon dans la coque du téléphone : ce que ce trend viral fait vraiment à votre smartphone Le regard étrange de la Vénus de Botticelli intrigue depuis 500 ans : des chercheurs britanniques pensent avoir trouvé l’explication médicale Il conduit 28 ans avec la vitre à sa gauche : à 69 ans, un seul côté de son visage a vieilli, rides profondes et peau épaissie Son entreprise impose un pointage à sens unique : depuis, tous les salariés quittent leur poste à la même seconde exactement Fin des « cordialement », « bien à vous » et autres formules abrégées : voici ce que révèle votre signature de mail Il ouvre le capot de sa voiture et découvre plus de 20 kilos de noisettes : le coupable n’est ni un voisin ni un voleur Les chercheurs sont unanimes : voici le nombre exact d’amis dont on a besoin pour être pleinement heureux Les cheveux aussi vivent leur ménopause : selon les spécialistes, voici les actifs qui redonnent volume, densité et force Elle interroge un spécialiste du sommeil sur ses réveils nocturnes : la cause n’est ni le stress ni le café Un mécanicien alerte sur la voiture qui ne roule plus pendant des semaines : « vous êtes en train de l’abîmer », voici les pièces qui lâchent en premier Ils jettent une bouteille à la mer après un pique-nique amoureux : treize ans plus tard, leur message refait surface à 3 000 km de là Mettre une feuille de chou sur le genou pour calmer la douleur : ce qu’en dit vraiment un médecin spécialiste Monter les escaliers pour avoir de plus beaux cheveux : les experts sont unanimes sur cette habitude et ses effets sur la densité Suzuki dévoile un nouveau moteur hybride : ce qu’il pourrait changer pour le Jimny, son plus petit 4×4 La plus grande méduse du monde aperçue près de Cape Cod : ses tentacules peuvent atteindre deux fois la longueur d’un bus Elle creuse dans son jardin et tombe sur un abri anti-bombes de 1939 : 48 mètres de galeries intactes sous sa pelouse Entre 180 et 1 000 mètres de profondeur, au large du Brésil : 31 espèces inconnues découvertes, dont un calmar fantôme Pour stopper net une crise de larmes, des parents crient un seul prénom : « Jessica », et ça marche Ces idées reçues sur l’Histoire que presque tout le monde croit : la vérité n’est ni celle des manuels ni celle des films Ils forent au large du Cap Cod et trouvent un immense réservoir d’eau douce sous l’Atlantique : voici ce que ça change Des scientifiques blessent par accident deux cténophores : quelques heures plus tard, les deux animaux n’en forment plus qu’un seul Il emmène sa chatte chez le vétérinaire en pensant qu’elle est malade : le diagnostic n’a rien d’une maladie Les personnes qui ont un bureau en désordre seraient plus créatives : voici ce que dit vraiment la science Le coiffeur des stars est catégorique : pour des cheveux brillants, c’est d’abord une habitude qu’il faut arrêter Pourquoi les chiens font-ils cela ? Voici ce que leur comportement révèle vraiment Les scientifiques sont unanimes : voici la couleur préférée des personnes aux traits les plus sombres Mazda prépare le retour du moteur rotatif : un nouveau brevet anti-pollution pourrait le ramener sous le capot Ils déterrent quatre objets en argent dans une ferme en pensant à de vieux câbles : c’était un trésor viking vieux de 1 000 ans Certains chiens apprennent des mots en écoutant les conversations de leurs maîtres : exactement comme les tout-petits, selon une nouvelle étude Ils passent aux rayons X un vieux parchemin : la plus ancienne carte du ciel, crue perdue à jamais, était cachée sous un autre texte Les personnes qui ne supportent pas d’entendre les autres mâcher partagent souvent ces 5 traits, selon la recherche Le Japon a les rues les plus propres du monde mais presque aucune poubelle publique : l’explication remonte à une attaque de 1995 Un chien momifié retrouvé sur des restes humains dans une tombe égyptienne : son rôle n’était ni la garde ni la compagnie Les experts en communication sont unanimes : ces 5 mots courants dans vos e-mails vous font perdre toute crédibilité À 85 ans, il traverse les États-Unis à vélo : 4 800 kilomètres parcourus en 44 jours et un record à la clé « Cuffing season » : les psychologues expliquent pourquoi l’envie de se mettre en couple explose dès les premiers froids Il filme les phares laser d’une voiture récente avec son iPhone : son capteur photo ne s’en remet pas Pour des cheveux plus forts, les Japonaises ne commencent pas par le shampoing : voici ce qu’elles font avant Il glisse une vieille pièce de son grand-père dans la caisse du bus : l’employé découvre qu’elle a été frappée il y a 2 000 ans Un train retardé en Angleterre à cause de la météo spatiale : 178 ans plus tard, les scientifiques découvrent que la date était fausse Scooters 125 cc à grandes roues : cinq modèles à moins de 3 000 euros qui changent la vie en ville Entre 200 et 1 000 mètres de profondeur : ces créatures bioluminescentes qui flottent dans le noir comme des fessiers sans corps Quelle température est trop froide pour un chat ? Les vétérinaires alertent sur un danger qui arrive bien plus tôt qu’on ne le croit Oubliée dans une grange, cette moto de 1951 refait surface : c’est l’une des plus rares au monde et elle part aux enchères Les poules reconnaissent jusqu’à 100 visages et parlent à leurs poussins avant l’éclosion : ce que les scientifiques ont découvert dans le poulailler Le truc de la taie d’oreiller (et 4 autres règles) pour laver les chaussures de sport en machine sans les abîmer Torchons de cuisine : pourquoi les experts conseillent de les faire bouillir avant de les mettre à la machine Pourquoi le week-end ne ressemble plus à un week-end : selon une psychologue, ces habitudes banales vous volent votre repos Les psychologues sont unanimes : si une personne parle peu en groupe, ce n’est pas de la timidité, voici ce que cela révèle vraiment Il demande à une IA quel pesticide utiliser : l’agriculteur aurait perdu 25 acres de récoltes Il part du Kent pour le Népal en moto avec son chien sauvé : 10 000 km et un duo comparé à Wallace et Gromit Des taches sombres au fond des toilettes malgré le ménage : les experts révèlent comment les faire disparaître et éviter qu’elles reviennent Faut-il se cacher de son chien pour se déshabiller ? Le débat lancé sur un forum enflamme le web Un zoo chinois annonce une nouvelle espèce de pandas : les visiteurs découvrent des chiens teints en noir et blanc L’ananas, le yaourt, les croissants : 15 aliments banals aujourd’hui qui étaient autrefois des produits de luxe O que significa quando alguém sempre se faz de vítima, segundo a psicologia Un chat peut-il sentir un cancer ? Ce que disent les vétérinaires et ces histoires troublantes de maîtres alertés par leur animal José García, coiffeur : « L’une des erreurs les plus fréquentes est de garder le même shampooing toute l’année sans tenir compte des besoins du cheveu qui changent avec les saisons » Une spécialiste des aliments le confirme : voici ce qui se passe vraiment dans la viande quand vous la faites mariner Mer d’ardora : la science explique enfin pourquoi certaines plages brillent en bleu la nuit, et voici où l’observer Il greffe un turbo de tracteur sur une Ford Model T de 100 ans : le résultat dépasse toutes les attentes Il construit lui-même une voiture de sport homologuée dans son garage : 7 000 dollars et un résultat entre moto et « Blade Runner » Hugo, 199 centimètres au garrot : ce cheval entre au Guinness World Records comme le plus grand du monde Donner un prénom à son cerveau : l’astuce de neuroscience qui stoppe les pensées négatives et la rumination Des signaux radio venus du cosmos intriguaient les scientifiques : voici ce qu’ils ont découvert en se tournant vers la NASA Lucía Lipperheide, experte en nettoyage, dévoile l’astuce pour retrouver des chaussettes blanches comme neuves : ni javel ni lavage à haute température Un paquebot rayé des registres depuis plus de vingt ans réapparaît sur un radar norvégien : il était pris entre deux icebergs À la campagne, douze mois après l’achat d’une maison rurale, le propriétaire reçoit un courrier : son installation enterrée doit être refaite Une bouteille posée près de votre portière sur un parking : la gendarmerie explique pourquoi il ne faut surtout pas la ramasser En Alaska, les loups ont changé de proie : ce que les scientifiques ont récemment observé bouleverse ce que l’on savait de leur comportement En 1946, l’armée américaine envoie une impulsion radar vers la Lune : 2,5 secondes plus tard, l’écho prouve ce que les physiciens pensaient impossible En 1976, un étudiant achète 1 150 bandes de la NASA pour 185 euros : 32 ans plus tard, trois d’entre elles valaient déjà 1,6 million Il isole sa façade par l’extérieur : quelques semaines plus tard, un courrier officiel de la mairie l’attend Olivia Colman abandonne la coloration : pourquoi les cheveux gris peuvent vous rajeunir, selon plusieurs coiffeurs Les psychologues sont unanimes : avoir grandi entre 1945 et 1965 aurait laissé à cette génération une force mentale très particulière Flashé à 73 km/h de trop, il échappe à la sanction : son PV est annulé pour un détail que beaucoup de conducteurs ignorent encore Il vide sa piscine dans le fossé qui longe son jardin en septembre : trois semaines plus tard, une tranchée doit finalement être creusée Pascale, 61 ans, entretient depuis 20 ans une bande de terre entre deux maisons : ce que révèle finalement le cadastre n’arrange ni elle ni son voisin « Nous savons que la musique agit sur les humains, je sais maintenant qu’elle agit aussi sur les ours » : cette expérience surprend les chercheurs Une bouteille posée près de votre portière sur un parking : la gendarmerie explique pourquoi il ne faut surtout pas la toucher Un requin grande gueule rare apparaît dans la mer de Piura, au Pérou, et des habitants le découpent en filets : voici à quoi ressemble cette espèce presque jamais observée Le signe « V » sur vos photos : les experts alertent, vos empreintes digitales peuvent être copiées Un éléphant de mer au pelage violet photographié : ce n’est ni son alimentation ni sa génétique, les scientifiques ont trouvé l’explication Regarder des vidéos TikTok « désactive » une zone clé du cerveau : ce que révèle une nouvelle étude scientifique Disparus sur l’Everest en 1924 : une découverte d’une équipe de National Geographic pourrait prouver qu’ils ont atteint le sommet avant Hillary Cette astuce anti-stress de 40 secondes affole TikTok : ce que les psychologues disent vraiment de son effet Vos organes ne vieillissent pas au même rythme : l’étude qui révèle deux vagues de déclin à des décennies d’écart À 91 ans, il devient le plus vieux randonneur à boucler les 3 500 km du sentier des Appalaches Immaturité émotionnelle : les 8 phrases qui trahissent un adulte resté bloqué à l’adolescence, quel que soit son âge Ces peintures rupestres chinoises résistent depuis 2 000 ans : les scientifiques ont enfin identifié l’ingrédient secret, du sang humain Des chercheurs découvrent un malware caché dans l’écran de voitures : voici ce qu’il fait à votre insu pendant que vous conduisez Il parcourt près de 80 000 km en Ferrari Purosangue avec son chien : de l’Amérique du Sud à l’Alaska, et un record en ligne de mire La plus grande méduse du monde repérée près du cap Cod : ses tentacules peuvent atteindre deux fois la longueur d’un bus Ménage : le mélange huile et vinaigre qui garde les meubles sans poussière bien plus longtemps, voici comment le préparer Vous détestez qu’on vous dise quoi faire : voici ce que cela révèle de vous selon les psychologues Amitié à sens unique : les 5 signes qui ne trompent pas, selon des thérapeutes Le regard étrange de la Vénus de Botticelli intrigue depuis 500 ans : des chercheurs britanniques avancent une explication médicale Ces trous dans les panneaux stop ne sont pas des impacts de balles : voici à quoi ils servent vraiment Une ligne géante apparue de nulle part en plein désert australien : les chercheurs ont enfin identifié ce phénomène naturel rare Fin du mystère : des scientifiques percent enfin le secret de la défense du narval, qui pousse droit malgré sa spirale Pourquoi on commence toujours par la tâche la plus facile de sa liste : ce que disent les psychologues, et pourquoi attaquer la plus dure peut se retourner contre vous Vous vous couchez tard ? Une étude sur 320 000 personnes révèle ce que les couche-tard risquent pour leur cœur Une feuille de laurier dans le riz : à quoi ça sert vraiment et pourquoi ce n’est pas elle qui éloigne les charançons Travailler en open space épuise vraiment le cerveau : ce que révèle une étude en neurosciences sur la charge mentale Le tigre de Tasmanie pourrait bientôt renaître : la vraie question n’est pas de savoir si c’est possible, mais ce qu’on en fera après Un parapentiste filme un chien au sommet de la pyramide de Gizeh, à 139 mètres de haut : pourquoi les spécialistes ne sont pas si surpris Les amateurs de sucreries seraient impulsifs : une étude universitaire révèle exactement l’inverse La seule maison « légalement hantée » des États-Unis est à vendre : en 1991, la justice a tranché et ce cas est encore étudié en fac de droit Écouter les conversations des autres n’est pas être curieux : la psychologie explique pourquoi nous le faisons sans mauvaise intention Videur de boîte de nuit et décrocheur de la fac : il aurait un QI entre 195 et 210, l’un des plus élevés au monde Il ramasse un simple morceau de craie : à l’intérieur, du vomi fossilisé vieux de 66 millions d’années Une force colossale repérée sous l’Afrique : ce panache de roche brûlante pourrait déchirer le continent en deux Une cuillère à soupe d’eau glacée pour 500 g de viande hachée : le secret des chefs pour un burger maison juteux sans perdre la croûte Ce voyant qui « ressemble à un bateau » sur le tableau de bord : 80 % des conducteurs ignorent ce qu’il signifie Ni logos ni montres de luxe : les 9 habitudes discrètes qui trahissent les manières de la « vieille fortune » 252 millions d’années plus tard, les scientifiques percent le mystère de la plus grande extinction de la Terre : pourquoi nos plages sont couvertes de coquillages Du parkour à 70 ans : à Singapour, des seniors apprennent à tomber sans se blesser Une voix grave rend-elle les hommes plus séduisants ? Ce que révèle une étude sur la perception de la force et de la dominance Au Japon, 1 800 personnes déplacent à la main la tour d’un château : la technique ancestrale du hikiya Un « cochon de l’enfer » rôdait en Catalogne il y a 30 millions d’années : son plus proche cousin n’est ni le sanglier ni le phacochère Ils avaient acheté un grand camping-car pour être plus confortables : après deux ans sur les routes, ils regrettent surtout une chose que personne ne leur avait expliquée Achetée neuve en 1982 et jamais conduite, cette Renault 5 ressort d’une grange avec 12 km au compteur : elle s’est vendue 47 000 € Il consomme 1 300 litres de gazole aux 100 km et transporte 450 tonnes : voici le plus grand camion-benne du monde En arrêt maladie, il court un marathon : l’entreprise engage des détectives, le licencie et devra lui verser plus de 60 000 euros Un couple s’arrête avec son camping-car devant une plage presque déserte : quelques minutes plus tard, un inconnu vient leur demander de repartir Un couple de 74 et 76 ans décide de traverser l’Europe en camping-car sans réserver ses nuits : « Les premiers jours, nous pensions avoir fait une folie » Sophie et Marc pensaient avoir trouvé l’endroit parfait pour passer la nuit avec leur camping-car : à 6 heures du matin, ils ont compris pourquoi personne ne s’y arrêtait Ils s’installent pour la nuit dans un coin qu’ils avaient repéré depuis plusieurs semaines : le lendemain, ils découvrent une pancarte qu’ils n’avaient jamais remarquée Ils rêvaient de prendre leur petit-déjeuner chaque matin face à la mer : après plusieurs années en camping-car, ils préfèrent désormais chercher autre chose Ils pensaient que le camping-car leur permettrait de dépenser moins à la retraite : après 18 mois sur les routes, leur calcul ne ressemblait plus du tout à celui du départ Ils pensaient être seuls au bord de cette rivière avec leur camping-car : quelques heures plus tard, leur téléphone commence à recevoir des messages Ils partaient chaque hiver vers le sud avec leur camping-car : cette année, pour la première fois depuis 12 ans, ils ont décidé de rester chez eux Ils choisissent une aire isolée pour passer la nuit avec leurs deux enfants : quelques heures plus tard, ils comprennent pourquoi leur GPS les avait envoyés là Ils avaient préparé leur camping-car pendant trois mois avant de partir en Europe : dès leur première semaine, une décision prise sur un coup de tête a bouleversé tout leur voyage Ils avaient imaginé une retraite faite de liberté, de soleil et de petites routes : six mois après leur départ en camping-car, leur quotidien est devenu complètement différent Ils avaient économisé pendant huit ans pour acheter leur camping-car : après leur premier grand voyage, ils comprennent que l’argent n’était pas leur principal problème Ils avaient choisi un camping-car compact pour pouvoir se garer partout : après deux ans de voyage, ils regrettent surtout une chose qu’ils n’avaient jamais anticipée Ils achètent un camping-car de 90 000 euros pour profiter de leur retraite : au bout d’un an, leur plus grosse dépense n’a rien à voir avec le carburant Il pensait passer une nuit parfaitement ordinaire dans son camping-car : au petit matin, tous les voyageurs autour de lui étaient déjà partis Il laisse son camping-car dehors tout l’hiver : l’astuce des cales pour éviter l’eau stagnante sur le toit, selon David, expert en hivernage Il gare son camping-car sur une petite aire presque vide avant de s’endormir : à 3 h 17, un bruit le pousse à sortir Il choisit une aire de repos presque vide pour dormir avec son camping-car : vers 2 heures du matin, plusieurs véhicules arrivent simultanément Elle pèse son camping-car sur une bascule publique avant les vacances : cette surcharge lui évite une amende et un refus d’assurance Elle pensait avoir trouvé un emplacement tranquille pour son camping-car : au réveil, elle découvre quelque chose juste derrière sa porte Elle part seule pendant six mois avec son camping-car après son divorce : « Je pensais avoir peur de la solitude, mais ce n’est pas ça qui a été le plus difficile » Elle ouvre la porte de son camping-car à 7 heures du matin comme chaque jour : cette fois, quelque chose bloque complètement l’entrée Claire part avec son camping-car sans savoir où elle dormira le soir : après plusieurs semaines, elle découvre une règle qu’elle aurait aimé connaître avant de partir Après quatre années à vivre presque exclusivement dans leur camping-car, Élodie et Franck prennent une décision qui surprend leurs proches : « Nous avions pourtant tout pour être heureux » Après cinq étés passés dans leur camping-car, Isabelle et Gérard abandonnent une habitude qu’ils pensaient pourtant indispensable : « Depuis, nous profitons beaucoup plus » Après avoir vendu leur appartement pour acheter un camping-car, Philippe et Nadine découvrent une réalité dont personne ne leur avait parlé : « On aurait aimé le savoir avant » Après avoir dormi dans 47 endroits différents avec son camping-car, cette retraitée affirme qu’elle ne recommencera jamais une chose pourtant considérée comme incontournable Après avoir parcouru 38 000 kilomètres en camping-car, Nathalie fait une découverte qui change complètement sa manière de voyager : « Depuis, je ne fais plus jamais ça » Après 120 nuits passées dans leur camping-car, ce couple de retraités ne regarde plus du tout le voyage nomade de la même façon : « On avait oublié quelque chose d’essentiel » À 73 ans, Monique pensait avoir trouvé la meilleure façon de profiter de sa retraite : son camping-car lui a finalement appris qu’elle cherchait quelque chose de complètement différent À 71 ans, Bernard abandonne finalement les aires de camping-car après huit années sur les routes : « Je ne supportais plus cette chose que tout le monde trouve normale » À 69 ans, cette ancienne infirmière transforme son camping-car en véritable maison : quelques mois plus tard, elle réalise qu’elle avait négligé un problème très concret À 68 ans, elle passe sa première nuit seule dans son camping-car : au réveil, elle comprend pourquoi son voisin lui avait déconseillé cet emplacement À 67 ans, Michel vend sa maison pour vivre définitivement dans son camping-car : dix-huit mois plus tard, il reconnaît « l’erreur que je n’avais jamais envisagée » À 66 ans, Didier décide de ne plus jamais planifier ses étapes en camping-car : cette décision change complètement sa manière de voyager À 64 ans, Patrick rêvait de passer sa retraite sur les routes en camping-car : deux ans après son départ, il a finalement repris une vie beaucoup plus classique À 62 ans, il achète son premier camping-car pour voyager après la retraite : trois mois plus tard, il comprend qu’il avait complètement sous-estimé un détail À 61 ans, il quitte tout pour parcourir l’Europe en camping-car : au bout de 20 000 kilomètres, ce sont ses rencontres qui lui donnent envie de changer de route À 58 ans, Laurent quitte son travail et prend la route avec son camping-car : il pensait découvrir la liberté, mais c’est une autre sensation qui l’a finalement surpris À 5 h 40, cette retraitée sort de son camping-car pour admirer le lever du soleil : ce qu’elle voit sur le parking lui fait immédiatement changer de programme Vous détestez envoyer des messages vocaux ? Ce n’est pas de la timidité : voici ce qui se joue quand vous entendez votre propre voix Vous avez tapé un nid-de-poule : les signes qui montrent que votre voiture est abîmée avant que la facture n’explose Votre planche à découper semble propre mais doit partir à la poubelle : le signe qui ne trompe absolument pas Votre planche à découper paraît propre mais doit être jetée : ce signe précis qui ne trompe pas Víctor del Valle, coiffeur : voici les coupes de cheveux qui seront tendance en 2027 et celle qui va le mieux à chaque forme de visage Vétérinaire : pourquoi il ne faut pas couper les griffes de son chat, et la seule exception qui change tout Découverts il y a des décennies, ces fossiles canadiens résistent encore : ce n’est ni un arbre, ni un animal, ni un champignon Démence : selon une vaste étude, bouger au travail ne protège finalement pas autant que pratiquer du sport Crise à Ormuz : « Ce que la marine française a fait, aucune autre en Europe n’aurait pu le faire », estime un expert Dans l’Atlantique Nord, des images filmées à 400 mètres de profondeur révèlent ce qu’est devenu l’ancien navire de Shackleton Courgette et burrata : le dîner rapide, frais et prêt en quelques minutes « Comme convenu dans mon précédent mail » : les 4 phrases passives-agressives que l’on utilise le plus au travail Cindy Mora construit sa maison en blocs : les coulisses d’un chantier totalement hors norme Chauffage : l’objet tout simple à placer au-dessus du radiateur pour mieux chauffer et alléger la facture, selon des experts en énergie Ces points noirs qui apparaissent sur vos bananes : ce n’est ni de la moisissure ni un défaut, voici ce qui se passe vraiment Ces panneaux avec une lettre à l’entrée des tunnels : voici ce qu’ils signifient et pourquoi ils peuvent vous sauver la vie Ce sommet du Montana est le seul endroit de la planète où une goutte de pluie peut finir dans trois océans distincts Ces 15 objets du quotidien qu’il ne faut jamais laisser dans sa voiture : les piles et les canettes figurent sur la liste Ce poisson de 80 cm sait où regarde un plongeur : s’il fixe ses petits, il attaque beaucoup plus vite Bernard, 64 ans, découvre le montant de sa retraite : « 1 267 euros sont arrivés sur mon compte et j’ai dû revoir plusieurs dépenses dès le premier mois » Arnaque à la voiture d’occasion : ces annonces trop parfaites sont générées par l’IA, voici comment les repérer Arroser ses plantes avec des glaçons : la seule espèce où ça marche vraiment, selon la science Après six mois, Élodie, 36 ans, compare ses tickets de caisse : elle cuisine presque tous les soirs et découvre une différence qu’elle n’attendait pas Ancien enseignant, il a 103 ans et refuse l’aide à domicile : « elle exige de la discipline, peu importe ce que je ressens » À près de 2 400 kilomètres de toute terre habitée : voici l’île la plus isolée du monde, et ses habitants n’ont qu’un moyen d’en partir À près de 2 400 kilomètres de toute terre habitée : voici l’île la plus isolée du monde, et ses habitants disposent d’un seul moyen d’en partir À la mort de l’homme qui les avait sauvés, ces éléphants sauvages ont marché 12 heures jusqu’à sa maison pour lui offrir un dernier adieu À la mort de l’homme qui les avait sauvés, ces éléphants sauvages ont marché 12 heures jusqu’à sa maison pour un dernier hommage À la fin de l’été, elle pèse son camping-car sur une bascule publique : la surcharge lui évite une amende et un refus d’assurance À 92 ans, il vit seul et sans électricité au bout d’un chemin : trois gestes simples rythment désormais ses journées À 626 mètres sous terre, des scientifiques découvrent une forêt cachée en Chine : ce qu’elle contient après 100 000 ans d’isolement À 626 mètres sous terre, des scientifiques découvrent une forêt cachée en Chine : ce qu’elle abrite après 100 000 années d’isolement À 60 ans, cette éléphante matriarche prend une décision qui surprend tout le troupeau africain À 60 ans, cette éléphante matriarche prend une décision étonnante qui surprend tout le troupeau À 23 ans, il quitte tout pour vivre seul en forêt : sans facture d’électricité ni d’eau, et très peu de courses À 23 ans, il abandonne tout pour vivre seul en forêt : aucune facture d’électricité ni d’eau, et presque aucune course À 1 600 mètres, ce navire continue d’intriguer les spécialistes depuis trente ans À 108 mètres de long et 12 fois le volume d’un Boeing 747 : une entreprise française embarque dans le futur plus grand avion du monde 73 km/h de trop au compteur et une sanction qui semblait inévitable : pourtant, son procès-verbal finit finalement par être annulé 20 mètres d’envergure et un vol réussi : des étudiants italiens entrent dans le livre des records avec le plus grand avion en papier du monde Un bus à sushis tournants circule bientôt dans Tokyo : la date de départ des tours est connue et les réservations sont ouvertes Personne ne souriait sur les photos du XIXe siècle : ce n’est ni à cause des dents ni du temps de pose Payer quelqu’un pour faire le ménage ou livrer les repas : selon une chercheuse de Harvard, c’est le couple qui en profite le plus L’être humain est le seul animal sur Terre à posséder un menton : les scientifiques ne savent toujours pas pourquoi Les personnes aux attachements les plus anxieux ont plus d’enfants : une étude menée au Japon, au Canada et aux États-Unis le confirme Ils fouillent un cimetière d’animaux en Égypte : entre les ossements, ils tombent sur des lettres échangées par des officiers romains Il grimpe sur une digue en bord de mer et repart avec une dent de 10 cm : elle appartenait à un mégalodon Il repère un trou trop grand pour un rat sous sa maison : sa caméra filme une visiteuse avec 10 bébés accrochés à son dos Des enfants testent des jouets dotés d’IA : ils les traitent de « méchants » et de « faux », la réaction du jouet surprend les chercheurs Cette poignée phosphorescente cachée dans votre coffre : voici à quoi elle sert et pourquoi elle peut sauver une vie Cette crique cachée d’Andalousie porte le nom d’un Russe arrivé il y a un siècle : sur les cartes officielles, elle s’appelle pourtant autrement Rupture amoureuse : pourquoi le chagrin se ressent vraiment dans le corps, selon la psychologie Pourquoi certaines personnes utilisent-elles autant le sarcasme : ce que la psychologie révèle derrière cette façon de parler Les personnes qui ne demandent jamais d’aide partagent toutes un même trait, selon la psychologie : voici lequel Gel des pensions en 2026 : cette retraitée accepte de payer et explique pourquoi, « on a une bonne retraite » Les enfants à qui l’on n’a presque jamais dit « je t’aime » gardent 8 habitudes à l’âge adulte, selon plusieurs psychologues Seul à acheter le ticket, il gagne 75 millions : ses collègues l’attaquent ensuite en justice, voici ce que décident les juges Pourquoi a-t-on peur du noir ? Un biologiste de l’évolution explique ce réflexe de survie que notre cerveau a conservé Les motards âgés sont-ils davantage exposés aux accidents ? Une étude répond, alors qu’ils représentent 18 % des morts sur les routes européennes Pourquoi les millennials signent encore leurs mails avec des formules de politesse ? La génération Z ne comprend pas, et le fossé se creuse davantage au bureau Depuis trente ans, ce navire de 1 600 mètres continue toujours d’intriguer les spécialistes En Alaska, les loups ont changé de proie : ce que les scientifiques viennent d’observer bouleverse ce que l’on savait de leur comportement Mettre du bicarbonate de soude au fond de la poubelle le soir : à quoi sert cette astuce et pourquoi est-elle recommandée Pourquoi a-t-on peur du noir ? Un biologiste de l’évolution explique ce réflexe de survie que notre cerveau conserve encore Pourquoi passer un noyau d’avocat au four à 100 °C : cette astuce étonnante intrigue de nombreux internautes Seul et sans électricité au bout d’un chemin, il a 92 ans : trois gestes simples rythment ses journées Un dernier commerce de bouche du village baisse le rideau : les habitants racontent ce que cette fermeture change désormais dans leur quotidien Ils achètent une longère à 92 000 euros en 2019 : sous la dalle de la buanderie, un artisan découvre un bocal que l’ancien propriétaire avait enterré en 1958 Rafale perdu : la Colombie renonce au dernier moment à un contrat de 3,2 milliards d’euros et choisit finalement un avion suédois Les soirs de fatigue, cette tarte sauve le dessert : voici pourquoi elle ne demande que 10 petites minutes et aucun savoir-faire Pendant onze campagnes près de Kaş, les chercheurs dégagent 11 tonnes de métal : cette cargaison éclaire des routes maritimes oubliées Seul à acheter le ticket, il gagne 75 millions : ses collègues l’attaquent en justice, voici ce que les juges ont finalement décidé Un tigre s’approche du point d’eau : la réaction inattendue de l’éléphant fait le tour du monde Thon et courgettes au four : le plat express idéal pour les soirs particulièrement pressés Ils ont noyé 8 500 km² de forêt sous un barrage en 1965 : soixante ans plus tard, le bois intact pourrait valoir jusqu’à 3 milliards de dollars « Nous savons que la musique agit sur les humains, je sais maintenant qu’elle agit aussi sur les ours » : l’expérience qui a véritablement surpris les chercheurs Rafale : derrière l’avion symbole de la puissance française, une question gêne toujours les rapports militaires Il pose un portail sur le chemin de sa parcelle le lendemain de la signature : trois semaines plus tard, une lettre officielle change tout Selon un psychologue, les personnes les plus intelligentes font toutes la même chose le week-end : ni lire, ni travailler Ni bicarbonate ni alcool ménager : l’ingrédient de cuisine qui rend les vitres parfaitement étincelantes selon une experte Talons, vêtements synthétiques, comportement : ce que les hôtesses de l’air remarquent chez vous dès l’embarquement, bien avant votre numéro de siège Élodie, 36 ans, cuisine presque tous les soirs : après six mois, elle compare ses tickets de caisse et découvre une différence inattendue Il glisse un AirTag dans les baskets données à la Croix-Rouge : des centaines de kilomètres plus tard, elles réapparaissent là où il ne l’imaginait pas Passer le sèche-cheveux sur son radiateur avant l’hiver : voici pourquoi les experts le recommandent, et combien cette astuce peut vous faire économiser Invasion de punaises dès les premiers froids : ni insecticide ni grands travaux, cette méthode tient en quelques gestes Marie Blachère : fermeture administrative après un contrôle sanitaire alarmant La collision la plus haute jamais enregistrée entre un avion et un oiseau : ni oie ni mouette, mais un vautour en danger critique d’extinction 90 000 voitures chinoises déjà produites en Europe : dans dix ans, ce chiffre pourrait grimper à 1,5 million Jean et Véronique croyaient avoir trouvé l’emplacement idéal au bord d’un lac : en pleine nuit, des dizaines de personnes encerclent leur camping-car Il branche une manette de PlayStation sur son aspirateur robot : 7 000 appareils tombent sous son contrôle à distance Tour de vis en Pologne, et la fraude aux plaques étrangères file en République tchèque : les assureurs tirent la sonnette d’alarme Une simple cabane à outils posée au fond du jardin il y a six ans : un contrôle administratif en fait aujourd’hui un vrai casse-tête Vous aspirez une araignée pour vous en débarrasser ? Deux spécialistes révèlent ce qui lui arrive vraiment une fois dans le sac Insultes, klaxons, gestes déplacés : la science explique pourquoi nous changeons de personnalité au volant, et tout tient à une question de territoire Chaque matin, mon voisin laisse son garage grand ouvert pendant des heures, et ce n’est pas pour sa voiture : il essaie de faire sortir quelque chose Un agriculteur est formel sur la conservation des tomates : « Vous jetez votre argent », elles vont dans la corbeille à fruits Un bruit étrange sous leur camping-car en pleine nuit : ils décident d’attendre le lever du jour, « nous n’étions pas préparés à ça » Derrière le Rafale, symbole de la puissance française, une question continue de gêner les rapports militaires Votre chat recouvre moins ses besoins dans la litière ? Une étude révèle un lien inattendu avec la maladie rénale « Nos enfants étaient partis depuis longtemps et nous n’avions plus besoin d’autant d’espace » : après 35 ans dans la même maison, ce couple de retraités tourne la page Compte commun ou comptes séparés ? Selon des chercheurs, les couples qui mettent tout en commun durent plus longtemps À 42 ans, Mark Zuckerberg s’agace devant ses salariés : ce n’est pas la concurrence qu’il pointe du doigt, mais la lenteur de Meta Après la Hongrie, BYD lorgne des usines sous-utilisées en France, en Espagne et en Italie : trois sites d’assemblage et une usine de batteries visés en Europe Harry et Meghan reviennent sur les terres britanniques pour reprendre la main : ce n’est pas l’accueil qu’ils avaient imaginé Qu’est-ce que les « cheveux de princesse », cette tendance capillaire qui touche la royauté, Kate Middleton en tête Une cuillère de sel dans le liquide vaisselle : l’astuce qui règle un gros souci de cuisine dès le premier lavage Chez les seniors qui en sont porteurs, manger plus de viande est associé à un risque de démence plus faible Jorge, facteur en Espagne, raconte : « Des collègues rentrent chez eux deux ou trois fois pendant leur tournée » Veuve depuis 5 ans et seule à 77 ans, Elaine fait ses comptes : « Je dépense environ 58 euros par semaine en essence, plus que mon budget alimentaire » Après trois ans en camping-car, Arnaud et Sophie arrêtent : « Voyager ne voulait pas forcément dire ce que nous imaginions » Confier ses problèmes personnels à une intelligence artificielle : ce que révèle une étude de Stanford sur le sentiment de solitude ChatGPT tous les jours pendant des mois : ce que les chercheurs observent chez les utilisateurs les plus assidus Une cuillère à soupe d’eau glacée dans 500 g de viande hachée : le secret des chefs pour un burger maison vraiment juteux Le sable d’Omaha Beach passé au microscope : 4 % de ce qu’il contient date encore du Débarquement Il pensait avoir déniché l’emplacement parfait pour la nuit avec son camping-car : au petit matin, un détail qu’il n’avait pas vu change tout Laisser sa voiture garée dans la rue plusieurs semaines n’est pas interdit, mais il existe une limite à ne surtout pas dépasser À 79 ans, Arnold Schwarzenegger s’entraîne encore presque tous les jours : ce qu’il vise n’est ni la performance ni le poids « Nous avons appris à nos dépens » : après dix ans de camping-car, ce couple refuse désormais de dormir dans ces endroits pourtant plébiscités par les voyageurs Frileux ou insensible au froid : les scientifiques expliquent enfin pourquoi certaines personnes le supportent tellement mieux que d’autres