Aux États-Unis, les escrocs exploitent les moindres détails partagés dans les conversations familiales en ligne pour soutirer de l’argent aux proches.
Dans un article publié par le site technologique américain CyberGuy, plusieurs exemples et chiffres montrent comment des criminels parviennent à imiter un enfant ou un petit-enfant à partir d’informations glanées en ligne et dans les groupes de discussion familiaux. L’auteur détaille des méthodes très concrètes et une parade simple : instaurer un mot de passe familial secret, en complément de quelques réflexes de sécurité numérique.
Comment les arnaqueurs préparent leurs attaques familiales
Les escrocs n’ont souvent pas besoin de pirater un compte pour viser une famille. CyberGuy explique qu’ils peuvent commencer par consulter des sites de courtage de données personnelles comme Spokeo, Whitepages ou BeenVerified, très utilisés aux États-Unis. Ces plateformes agrègent les informations publiques et vendent des profils détaillés.
En quelques minutes, un escroc peut ainsi obtenir :
le nom et le prénom d’une personne ;
son adresse actuelle et ses anciennes adresses ;
son numéro de téléphone ;
la liste de ses proches (conjoint, enfants, petits-enfants, frères et sœurs).
Avec ces éléments, le criminel dispose déjà d’un « schéma » de la famille. Il ne lui manque plus que des détails récents pour rendre son histoire crédible. C’est là qu’interviennent les conversations de groupe sur les messageries.
Dans ces fils de discussion que l’on croit intimes, on partage une arrivée de vol, des photos de vacances en Floride, la date d’un rendez-vous chez le cardiologue ou la rentrée des petits-enfants dans une nouvelle école. Ces informations semblent anodines. Mais elles peuvent circuler ailleurs, être recopiées sur un autre support ou être exposées si l’un des comptes est compromis.
En combinant les profils de courtiers en données et les mises à jour familiales, un escroc assemble un scénario très réaliste pour tromper un parent ou un grand-parent.
Arnaques aux grands-parents et fausses urgences : des pertes colossales
CyberGuy rappelle que le FBI, la police fédérale américaine, alerte depuis plusieurs années sur les « arnaques aux grands-parents ». Dans ces escroqueries, un imposteur appelle une personne âgée et prétend être son petit-enfant en détresse à l’étranger ou confronté à un problème urgent.
Un exemple cité par l’article illustre clairement la méthode. Un escroc découvre qu’un petit-fils est photographe et voyage souvent au Mexique. Il appelle ensuite la grand-mère en prétendant être ce petit-fils, bloqué sur place après la perte de son passeport et de son matériel. Le récit paraît plausible parce qu’il s’appuie sur de vrais éléments de sa vie.
La Federal Trade Commission, l’autorité de protection des consommateurs américaine, alerte que ces criminels « peuvent connaître votre nom, l’endroit où vous vivez, et d’autres informations trouvées sur les réseaux sociaux ». CyberGuy montre comment ces données se transforment, au bout de la chaîne, en arnaques familiales très ciblées.
Les montants en jeu sont loin d’être marginaux. Selon l’article, en 2025, les Américains de 60 ans et plus ont déclaré au centre de signalement de la cybercriminalité du FBI des pertes atteignant 7,7 milliards de dollars, pour plus de 201 000 plaintes. Une analyse de ces données par un service de suppression d’informations personnelles a mis en évidence un point clé : 72 % des fraudes visant des personnes âgées en 2024 auraient été rendues possibles par la présence de leurs données personnelles en ligne. Ces cas représenteraient 4,2 milliards de dollars perdus, soit 86 % des montants volés.
Des voix clonées par l’IA qui trompent même les proches
L’article décrit aussi des arnaques qui vont plus loin que le simple appel anonyme. Un cas présenté devant la commission du vieillissement du Sénat américain illustre l’ampleur de la menace.
Un homme, Gary Schildhorn, raconte avoir reçu un appel de quelqu’un qui semblait être son fils. La « voix » lui demandait près de 9 000 dollars pour régler une caution. « Je n’avais aucun doute que c’était sa voix au téléphone », a-t-il expliqué. Les enquêteurs ont ensuite établi qu’il s’agissait d’une voix clonée par une intelligence artificielle.
Des chercheurs en sécurité cités par CyberGuy estiment que les criminels ont parfois besoin de seulement quelques secondes d’enregistrement pour reproduire de manière convaincante la voix d’une personne. Or, ces courts extraits audio circulent facilement dans les conversations familiales : messages vocaux, vidéos d’anniversaire, félicitations envoyées à un proche.
Les poursuites lancées en août 2025 par des procureurs fédéraux dans le Massachusetts illustrent l’ampleur de ce phénomène : treize personnes ont été inculpées pour avoir volé plus de 5 millions de dollars à plus de 400 victimes dans cinq États. L’âge moyen des victimes était de 84 ans. Le résumé du procureur américain ne laissait aucun doute : leur objectif était d’amener « nos parents, nos grands-parents, nos voisins et nos amis à remettre leurs économies de toute une vie sous de faux prétextes, et ils y sont parvenus ».
Quand un escroc connaît les prénoms, les habitudes de voyage et la voix d’un proche, un simple coup de fil d’urgence peut suffire à faire tomber la barrière de méfiance.
Quand les escrocs s’emparent directement du groupe familial
Les criminels ne se contentent pas d’observer. CyberGuy souligne qu’ils cherchent aussi à prendre le contrôle des messageries utilisées par la famille. Une technique fréquente sur WhatsApp est décrite : la victime reçoit un message d’un contact qui affirme avoir reçu par erreur un code de vérification et demande qu’on le lui renvoie.
Ce code est en réalité le code d’enregistrement du compte. Le renvoyer permet à l’attaquant d’enregistrer le numéro sur un autre téléphone, de modifier le code PIN et de verrouiller le véritable utilisateur hors de son compte. L’escroc peut alors écrire aux membres du groupe en se faisant passer pour le titulaire du numéro.
Facebook Messenger peut aussi être cloné ou détourné, et des messages frauduleux via iMessage peuvent demander à répondre à un lien désactivé pour le réactiver. Autre menace décrite : le « SIM swapping », c’est-à-dire le transfert frauduleux d’un numéro de téléphone vers une nouvelle carte SIM. En convainquant un opérateur de mobile de réaliser cette opération, un malfaiteur récupère les SMS, y compris ceux contenant des codes de connexion, sans que la victime ne clique sur quoi que ce soit.
Une fois dans la conversation de groupe, le criminel n’a plus besoin de deviner les noms des proches. Il lit directement les messages, analyse le ton des échanges et endosse l’identité de l’un des membres pour lancer une fausse urgence.
Renforcer la sécurité du groupe sans couper les liens
CyberGuy insiste : personne ne demande aux personnes âgées de quitter leurs groupes familiaux. Au contraire, ces échanges quotidiens sont présentés comme « l’un des meilleurs aspects du fait de vieillir ». L’objectif est de verrouiller les portes utilisées par les arnaqueurs, tout en conservant la chaleur des échanges.
Activer la vérification en deux étapes partout
La première recommandation de l’article consiste à activer la vérification en deux étapes sur tous les comptes possibles : messageries, réseaux sociaux, messagerie électronique. Que ce soit sur WhatsApp, Facebook ou les comptes Apple, ce réglage ajoute un second facteur de connexion, souvent un code ou une notification, qui complique considérablement la prise de contrôle d’un compte, même en cas de vol de mot de passe.
Interdire le partage de codes de vérification
Autre règle à établir en famille : personne ne doit jamais transmettre un code de connexion reçu par SMS, par courriel ou via une application d’authentification. CyberGuy rappelle qu’une plateforme légitime ne demande pas d’envoyer un code à un tiers. En cas de doute, l’article préconise d’appeler soi-même la personne concernée via un numéro déjà enregistré, plutôt que de répondre dans la conversation.
Le mot de passe familial secret, arme simple et redoutable
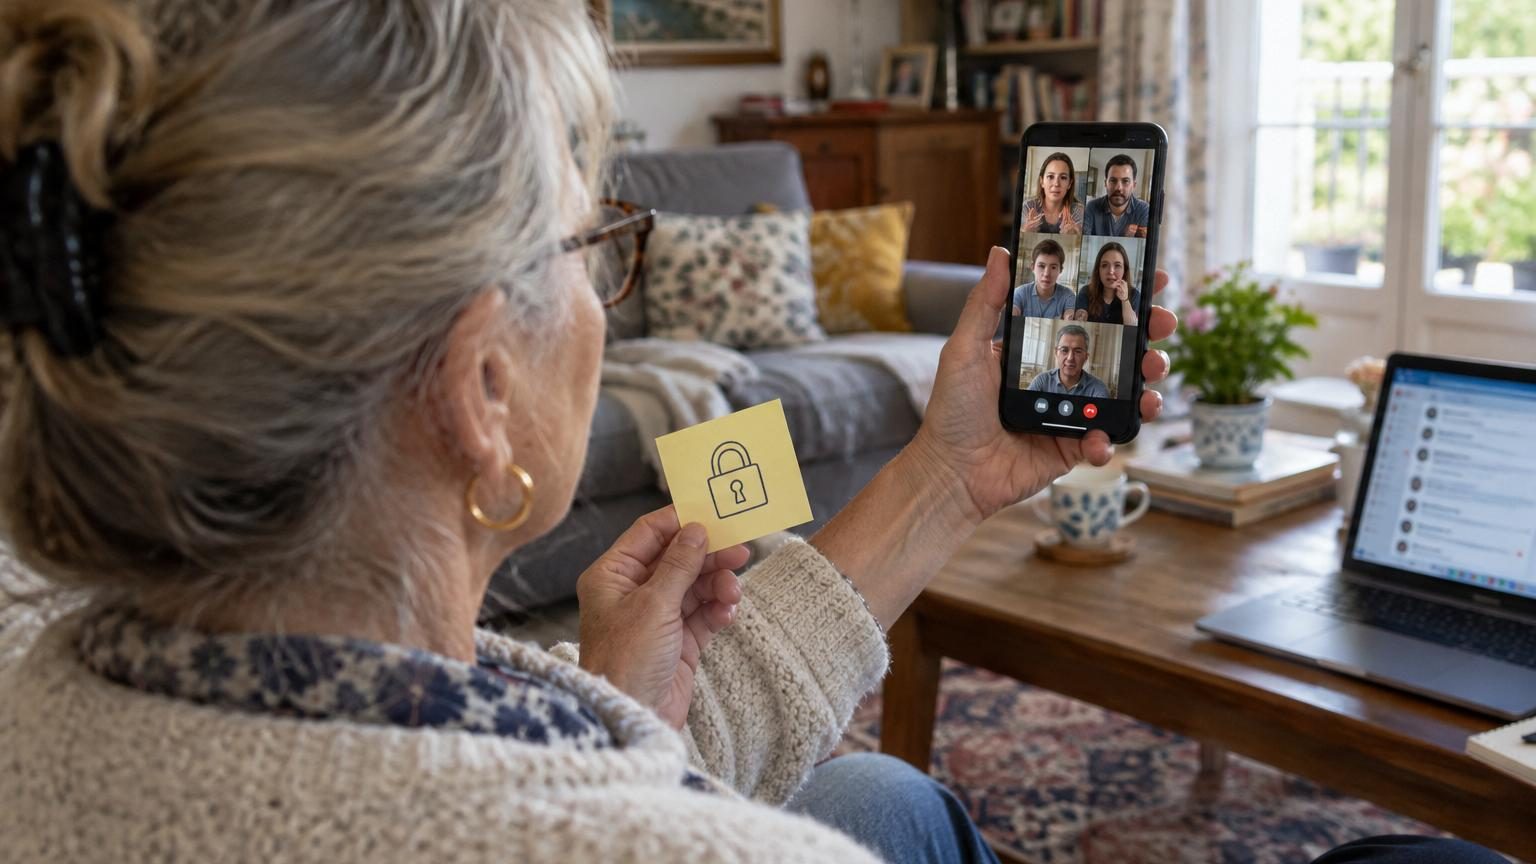
Le cœur du conseil avancé par CyberGuy est la création d’un « codeword » familial, autrement dit un mot de passe ou une phrase connue uniquement des proches. Ce mot de passe partagé sert de test systématique.
Avant tout envoi d’argent ou réponse à une demande d’aide urgente, chacun doit :
demander le mot de passe familial à la personne qui réclame de l’aide ;
vérifier que la réponse est exacte ;
refuser d’agir en l’absence de ce code, même si la voix ou les détails semblent vrais.
Un mot de passe familial choisi une fois et bien gardé peut neutraliser à lui seul une fausse urgence, même portée par une voix clonée.
CyberGuy insiste sur un point : ce code ne doit pas figurer dans la conversation de groupe ni dans aucun message susceptible d’être compromis. Il doit être échangé de vive voix, au téléphone ou en personne, et être suffisamment original pour ne pas pouvoir être deviné à partir des centres d’intérêt ou des dates importantes visibles sur les réseaux sociaux.
Limiter ce que l’on publie en temps réel
L’article conseille aussi d’attendre d’être rentré chez soi pour envoyer des photos de vacances. Un cliché de plage ou de montagne envoyé en direct révèle non seulement que le logement est inoccupé, mais fournit aussi un prétexte crédible à un escroc : une fausse panne de voiture à l’aéroport, un vol de sac à l’étranger, un retour avancé ou retardé.
Poster plus tard n’empêche pas de partager les souvenirs. Cela réduit la valeur de ces informations pour quelqu’un qui chercherait à suivre les déplacements de la famille en temps réel.
Revoir les paramètres de confidentialité et les mots de passe
CyberGuy recommande enfin de contrôler qui peut voir les photos de profil, le statut « vu à » et les informations publiques sur les messageries. Restreindre ces éléments aux seuls contacts et limiter qui peut ajouter un membre dans un groupe referme plusieurs portes aux inconnus.
L’article souligne l’intérêt de recourir à un gestionnaire de mots de passe pour générer et stocker des codes uniques, longs et distincts pour chaque service. Réutiliser le même mot de passe facilite les attaques par rebond : une fuite sur un service permet ensuite de tester ce mot de passe sur les autres comptes de la victime.
Les courtiers en données, maillon discret mais central des arnaques
Pour CyberGuy, les paramètres de sécurité ne suffisent pas. Un point de faiblesse demeure : les profils détaillés construits par les courtiers en données. Ces entreprises recensent adresses, numéros de téléphone et liens familiaux, puis les vendent à des clients variés, y compris, dans les faits, à des escrocs.
L’article recommande de se chercher soi-même sur certains de ces sites. De nombreux Américains y retrouvent leur adresse, leur téléphone et les noms de leurs proches. Il est possible d’envoyer des demandes de suppression. L’opération peut toutefois être longue et répétitive, les informations ayant tendance à réapparaître.
Aux États-Unis, il existe des services spécialisés qui prennent en charge ces démarches et surveillent la réapparition de ces données. CyberGuy précise qu’aucun service ne peut effacer toute trace sur internet, mais que réduire le nombre de sites affichant les coordonnées familiales complique la tâche des escrocs qui cherchent des cibles vulnérables.
Quelles leçons pour les familles en France ?
Les exemples cités par CyberGuy concernent principalement les États-Unis, où les courtiers en données comme Spokeo ou Whitepages sont très présents. En France, le cadre réglementaire est différent, notamment en raison du règlement général sur la protection des données (RGPD) et de l’action de la Commission nationale de l’informatique et des libertés (CNIL). Les mêmes sites américains n’opèrent pas de la même manière sur des résidents français.
Les techniques décrites restent toutefois transposables : faux messages « Bonjour maman » ou « C’est ton fils, j’ai changé de numéro », usurpation de comptes de messagerie, SMS frauduleux, voire clonage de voix par des outils d’intelligence artificielle sont également constatés en France par les autorités, qui appellent régulièrement à la vigilance.
Pour un lecteur français, plusieurs réflexes tirés de cet article américain peuvent être appliqués sans chiffres ni organismes spécifiques :
discuter en famille d’un mot de passe secret à utiliser avant tout virement ou envoi d’argent ;
appeler systématiquement la personne concernée sur un numéro déjà connu pour vérifier une demande urgente ;
réduire le partage d’informations en temps réel sur les déplacements et les rendez-vous médicaux dans les conversations numériques ;
activer la double authentification dès qu’elle est proposée sur les messageries et comptes en ligne ;
éviter de réutiliser les mêmes mots de passe pour plusieurs services.
L’approche reste la même des deux côtés de l’Atlantique : préserver les échanges affectifs au sein des familles tout en introduisant quelques garde-fous simples, comme ce mot de passe commun, pour que la confiance repose sur autre chose que la seule voix au téléphone ou le ton d’un message.
Un mot de passe, mais aussi une culture familiale de la méfiance raisonnée
Adopter un code secret partagé ne suffit pas si les proches ne s’habituent pas à l’utiliser systématiquement. CyberGuy insiste sur la nécessité d’en faire une règle non négociable : sans mot de passe, aucune urgence ne donne lieu à un virement, même si le détail de l’histoire semble parfaitement crédible.
Pour les familles qui comptent des personnes âgées, mettre cette règle par écrit, l’expliquer calmement et faire quelques « tests » de temps à autre peut aider à ancrer le réflexe. Un exemple pratique consiste à faire un exercice en famille : l’un des membres envoie un faux message d’urgence, puis chacun doit demander le code avant de répondre. Ce type de mise en situation permet de repérer les réflexes à corriger.
Les risques décrits par l’article montrent que la proximité numérique est devenue une force autant qu’une faiblesse. Chaque photo, chaque audio et chaque détail de santé partagés renforcent le lien familial, mais constituent aussi une matière première potentielle pour un escroc organisé. L’enjeu n’est pas de se taire, mais de structurer ces échanges avec quelques garde-fous clairs, dont ce mot de passe commun reste l’un des plus simples à mettre en place.